


ความปลอดภัยเครือข่าย ยุคมิลเลนเนียลส์
การที่ต้องรักษาเครือข่ายขององค์กรให้มีความปลอดภัยเป็นงานที่ยากอย่างหนึ่งของคนไอที
โดย...พีระพงศ์ จงวิบูลย์ รองประธาน แห่งภูมิภาคเอเชียตะวันออกเฉียงใต้ และฮ่องกง ฟอร์ติเน็ต
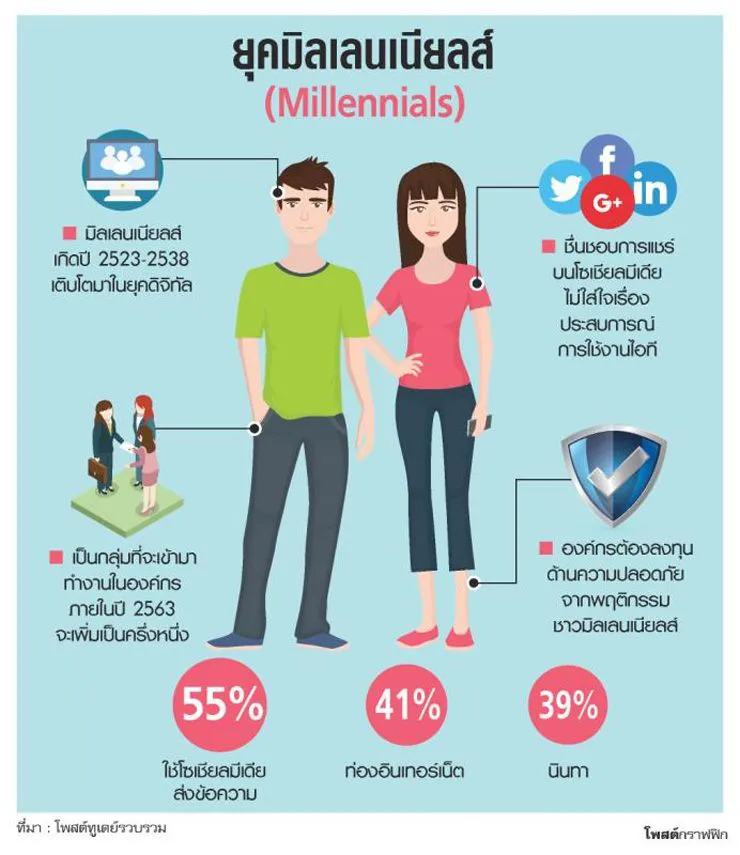
การที่ต้องรักษาเครือข่ายขององค์กรให้มีความปลอดภัยเป็นงานที่ยากอย่างหนึ่งของคนไอที และจะยากมากยิ่งขึ้นสำหรับองค์กรมีผู้ใช้งานส่วนใหญ่เป็นกลุ่มคนรุ่นมิลเลนเนี่ยลส์ หรืออีกชื่อหนึ่งคือ Gen Y
หมายถึงผู้ที่เกิดระหว่างปี 2523-2538 ซึ่งเป็นกลุ่มที่เติบโตมาในยุคดิจิทัลที่เต็มไปด้วยการสื่อสารผ่านอีเมล์ อินเทอร์เน็ต และโซเชียลมีเดียต่างๆ
กลุ่มมิลเลนเนียลส์มีลักษณะพิเศษและมีความคิดที่คล้ายๆ กันแม้จะอยู่คนละประเทศ คนละขั้วโลกกันก็ตาม กล่าวคือมักจะชอบการแชร์บนโลกโซเชี่ยลมีเดีย ไม่ใส่ใจประสบการณ์การใช้งาน (ไอที) ที่อาจไม่ดี แต่ต้องการความยืดหยุ่นในการทำงานมากกว่า ซึ่งลักษณะเหล่านี้จะเป็นสิ่งกำหนดวัฒนธรรมของการทำงานในอนาคต จึงเป็นบททดสอบสำหรับองค์กรให้มีการรักษาความปลอดภัยเครือข่ายที่เข้มข้นและแข็งแกร่งมากขึ้นตามไปด้วย
ทั้งนี้ องค์กรควรมีมุมมองใน 3 ด้านต่อความปลอดภัยเครือข่ายสำหรับคนรุ่นมิลเลนเนียลส์ ดังนี้
1. ด้านโซเชี่ยลมีเดีย จะบล็อคหรือไม่บล็อก? องค์กรส่วนใหญ่มักมีคำถามนี้ เมื่อพนักงานใช้โซเชี่ยลมีเดียในที่ทำงาน
ในมุมมองของผู้ให้บริการความปลอดภัยเครือข่าย เห็นว่าวิธีการที่จะห้ามหรือจำกัดการเว็บไซต์สื่อสังคมในระดับเครือข่ายนั้นทำได้โดยง่าย เนื่องจากสามารถใช้คุณสมบัติการกรองยูอาร์แอลแบบคงที่ในซอฟต์แวร์การกรองเว็บให้ป้องกันหรือตรวจสอบยูอาร์แอลที่เฉพาะเจาะจงได้ และใช้คุณลักษณะที่ทำหน้าที่การกรองหมวดหมู่จะสามารถบล็อกเว็บไซต์ทั้งกลุ่มได้
แต่ทั้งนี้ ไม่ได้หมายความว่า ซีไอโอควรจะบล็อกการใช้โซเชียลมีเดียในที่ทำงาน แต่ ควรจะพิจารณาว่า องค์กรได้จัดระบบการป้องกันภัยในเครือข่ายไว้อย่างไร มีนโยบายขององค์กรให้พนักงานใช้โซเชียลมีเดียในที่ทำงานได้อย่างไร และควรจัดการอบรมให้กับพนักงานจึงจะเหมาะสมกว่า
2. รู้จักระดับของความปลอดภัย องค์กรทั่วไปมักนิยมจัดความปลอดภัยให้เป็นระดับ เพื่อเป็นการป้องกันข้อมูล อุปกรณ์ และพนักงานได้อย่างมีประสิทธิภาพ หากเมื่อเกิดภัยคุกคามขึ้นจากแหล่งใดในระดับเครือข่าย แอพพลิเคชั่น อุปกรณ์ ผู้ใช้งานที่แยกจากกันนั้น ภัยเหล่านั้นจะตรวจพบและหยุดก่อนที่จะแพร่กระจายออกไป แต่ด้วยพฤติกรรมการทำงานในที่ทำงานของกลุ่มมิลเลนเนียลส์ที่เปลี่ยนไป จึงทำให้เหล่าซีไอโอต้องหันมาวิเคราะห์ว่าองค์กรตนได้จัดการป้องกันเครือข่ายในแต่ละระดับไว้เป็นแบบใดบ้าง
ตัวอย่างเช่น กรณีใช้อุปกรณ์ส่วนตัวในที่ทำงาน (Bring Your Own Device: BYOD) ซึ่งเป็นสิ่งที่เกิดขึ้นอย่างเห็นได้ชัดนั้นมีการศึกษาจาก McKinsey & Company พบว่ามีองค์กรจำนวนมากถึง 80% ที่อนุญาตให้พนักงานใช้อุปกรณ์ส่วนตัวเชื่อมต่อเข้ามายังเครือข่ายของที่ทำงาน
พนักงานเองมีความคาดหวังว่าฝ่ายไอทีจะช่วยจัดการให้อุปกรณ์ของตนเข้ามาใช้งานแอพพลิเคชั่นขององค์กรได้ ส่งผลให้ซีไอโอต้องย้อนพิจารณาดูระบบความปลอดภัยที่จัดไว้ในระดับอุปกรณ์ อันดับแรก ควรจะต้องใช้โซลูชั่นแบบผสมที่รวมถึงไฟร์วอลล์ ซอฟต์แวร์แอนตี้มัลแวร์ โซลูชั่นบริหารอุปกรณ์มือถือที่เรียกว่า MDM (mobile device management) และการใช้แพตชิ่งอย่างสม่ำเสมอ การอบรมให้พนักงานใช้รหัสผ่านที่แข็งแกร่ง เพื่อป้องกันการโดนแฮ็ก
นอกจากนี้ องค์กรต้องสามารถระบุอุปกรณ์ที่มีความปลอดภัยต่ำได้ ซึ่งหมายถึงพวกโทรศัพท์มือถือที่จะให้ใช้เชื่อมกับเครือข่ายในส่วนที่จัดไว้ให้เท่านั้น และจะต้องสร้างความปลอดภัยให้กับการใช้งานเพื่อป้องกันไม่ให้ผู้ใช้งานเข้าไปที่เว็บไซต์ที่ไม่ปลอดภัย เป็นต้น
ขณะที่ในระดับผู้ใช้งานนั้น ผู้บริหารควรนึกถึงเรื่องภัยที่เกิดจากภายใน เนื่องจาก ในระดับเดียวกันนี้ มีกลุ่มผู้ใช้งานหลายกลุ่มจึงควรใช้วิธีการแสดงตนเพื่อขออนุมัติเข้าใช้งานที่แตกต่างกันรวมถึงมีนโยบายอนุญาตให้เข้าใช้งานที่แตกต่างกันไปตามกลุ่มของตนซึ่งแน่นอนว่า จะต้องหาจุดสมดุลระหว่างความปลอดภัยและความสะดวกของผู้ใช้งานด้วย
3. จัดการกับชาโดว์ไอที (Shadow IT) หมายถึงแอพพลิเคชั่นหรือบริการในองค์กรที่ไม่ได้รับการสนับสนุนหรือให้บริการจากหน่วยงานไอทีขององค์กร ซึ่งส่วนใหญ่จะอยู่บนคลาวด์ ซึ่งเป็นสิ่งควบคุมยังไม่ได้ดีและเป็นสิ่งท้าทายด้านความปลอดภัย
ลองนึกถึงสถานการณ์ว่า หากมีพนักงานท่านหนึ่งใช้อุปกรณ์สมาร์ทโฟนเปิดไฟล์หนึ่งขึ้นมา และอุปกรณ์มักจะก๊อบปี้ไฟล์นั้นและสามารถส่งไปยังแหล่งสตอเรจออนไลน์ที่เก็บไฟล์ไว้เมื่อสมาร์ทโฟนนั้นแบ็กอัพข้อมูลแบบอัตโนมัติตามปกติ เพียงเท่านั้น ไฟล์ข้อมูลที่สำคัญขององค์กรจะถูกย้ายไปบันทึกในที่ที่ไม่มีความปลอดภัยโดยทันที และในทางที่คล้ายกันนั้น มีแอพพลิเคชั่นทางโซเชียลที่กลุ่มมิลเลนเนี่ยลส์นิยมใช้มากมาย สามารถโอนถ่ายข้อมูลขององค์กรหลุดออกไปอย่างง่ายๆ ได้เช่นกัน
แต่การห้ามใช้อุปกรณ์และแอปพลิเคชั่นที่องค์กรไม่ได้สนับสนุนในที่ทำงานนั้นไม่น่าจะหยุดความนิยมใช้งานของกลุ่มมิลเลนเนียลส์ลงไปได้ สิ่งที่องค์กรควรทำคือให้ความรู้แก่พนักงาน และการใช้เทคโนโลยีต่างๆ เข้ามาบริหาร เช่น เทคโนโลยีการเข้ารหัสข้อมูล แอกเซสคอนโทรล และการตรวจสอบทราฟฟิกเพื่อปรับความปลอดภัยให้แข็งแกร่งมากขึ้น
อีกประเด็น คือ จะเกิดชาโดว์ไอทีขึ้นเมื่อพนักงานของท่านไม่พอใจกับโซลูชั่นที่องค์กรมีให้ ดังนั้น ซีไอโอควรตระหนักถึงความต้องการในบริการและไอทีของกลุ่มมิลเลนเนียลส์ซึ่งเป็นกลุ่มพนักงานรุ่นใหม่ๆ ที่สำคัญในองค์กรของท่านด้วยเช่นกัน




