

KBANK เข้มรับมือภัยไซเบอร์ ชูแผน BCP-กู้คืนระบบไว หลังแบงก์ฝรั่งเศสถูกแฮก
กสิกรไทย กางแผนรับมือภัยไซเบอร์ ย้ำไม่ประมาท หลังแบงก์ฝรั่งเศสถูกแฮก วางระบบศูนย์ CSOC เฝ้าระวัง 24 ชม. ควบคู่ซ้อมแผน BCP ต่อเนื่อง ย้ำพร้อมปิดช่องโหว่ทันทีและกู้ระบบคืนรวดเร็ว
KEY
POINTS
- ธนาคารกสิกรไทย ตื่นตัวรับมือภัยไซเบอร์ หลังสถาบันการเงินในฝรั่งเศสถูกแฮกเกอร์โจมตีสร้างความเสียหายจำนวนมาก
- ชูมาตรการป้องกันเชิงรุกผ่านศูนย์ CSOC ที่เฝ้าระวังภัยคุกคามทั่วโลกตลอด 24 ชั่วโมง และพร้อมปิดช่องโหว่ของระบบอย่างรวดเร็ว
- เน้นย้ำความสำคัญของแผนบริหารความต่อเนื่องทางธุรกิจ (BCP) และการซ้อมกู้คืนระบบให้กลับมาใช้งานได้เร็วที่สุดเมื่อถูกโจมตี
จากกรณีภัยคุกคามทางไซเบอร์ในต่างประเทศที่เข้าโจมตีและปิดสวิตช์ระบบของศูนย์ต่าง ๆ รวมถึงกรณีล่าสุด “Credit Mutuel Arkea” สถาบันการเงินชั้นนำของประเทศฝรั่งเศส ถูกแฮกเกอร์เจาะระบบ โจรกรรมเงินสดไปได้ถึง 100 ล้านยูโร หรือราว 3,650 ล้านบาท
เหตุการณ์ดังกล่าวส่งผลให้ Credit Mutuel Arkea ต้องสั่งระงับธุรกรรมบางประเภทเป็นการชั่วคราว เพื่อป้องกันความเสียหายเพิ่มเติม กระทบต่อการโอนเงินของลูกค้าบางส่วนเกิดความล่าช้า แต่ธนาคารยืนยันว่าสินทรัพย์และบัญชีของลูกค้าส่วนบุคคลไม่ได้รับผลกระทบแต่อย่างใด
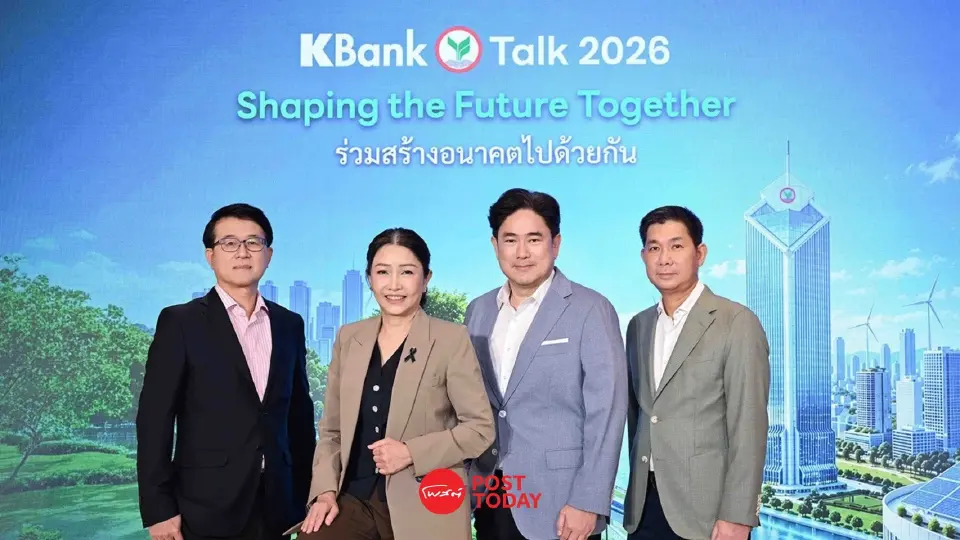
ดร.พิพัฒน์พงศ์ โปษยานนท์ ผู้จัดการใหญ่ ธนาคารกสิกรไทย จำกัด (มหาชน) หรือ KBANK ได้เปิดเผยมุมมอง พร้อมชี้แจงมาตรการป้องกันและแนวทางบริหารความต่อเนื่องทางธุรกิจ (BCP) เพื่อสร้างความเชื่อมั่นให้กับประชาชน
ชี้ภัยไซเบอร์ยุค AI ซับซ้อนขึ้น ยึดหลัก “ไม่ประมาท”
ดร.พิพัฒน์พงศ์ ระบุว่า เรื่องความปลอดภัยทางไซเบอร์ (Cybersecurity) กำลังเป็นประเด็นร้อนแรงอย่างยิ่งในปัจจุบัน โดยเฉพาะอย่างยิ่งเมื่อเทคโนโลยีปัญญาประดิษฐ์ (AI) ก้าวเข้ามามีบทบาท ส่งผลให้เกิดภัยคุกคามและรูปแบบการโจมตีใหม่ ๆ ได้ง่ายขึ้นและมีความถี่สูงขึ้น
ทั้งนี้ ทางธนาคารกสิกรไทยดำเนินธุรกิจโดยยึดหลักความไม่ประมาทเป็นสำคัญ แม้จะไม่ได้ต้องการโฆษณาตนเองให้ตกเป็นเป้าหมายการโจมตีก็ตาม
กลยุทธ์ป้องกันและเฝ้าระวังเชิงรุก (Prevention & Response)
สำหรับแนวทางการป้องกันภัยคุกคาม ธนาคารได้วางระบบตรวจจับและตอบสนองต่อเหตุการณ์อย่างเข้มงวด โดยมีศูนย์ปฏิบัติการด้านความมั่นคงปลอดภัยทางไซเบอร์ Cyber Security Operation Center (CSOC) ที่ทำงานตลอด 7 วัน 24 ชั่วโมง คอยสอดส่อง ติดตามข่าวสาร และตรวจจับความเคลื่อนไหวของการโจมตีทางไซเบอร์ที่เกิดขึ้นทั่วโลกแบบเรียลไทม์
อย่างไรก็ตาม ยอมรับว่า ไม่มีระบบใดในโลกที่สามารถป้องกันภัยคุกคามได้สมบูรณ์ 100% แต่สิ่งสำคัญคือเมื่อตรวจพบความเสี่ยงหรือช่องโหว่ของระบบ ธนาคารมีความพร้อมที่จะเข้าไปดำเนินการ “ปิดช่องโหว่” ได้อย่างรวดเร็ว เพื่อลดผลกระทบที่เกิดขึ้น
เปิดแผนรับมือวิกฤต-การกู้คืนระบบ
ในส่วนของการรับมือเมื่อเกิดเหตุฉุกเฉิน ธนาคารให้ความสำคัญอย่างยิ่งกับแผนรองรับการดำเนินธุรกิจอย่างต่อเนื่อง (Business Continuity Plan: BCP) โดยธนาคารมีการจัดรอบซักซ้อมแผน BCP อย่างต่อเนื่อง เพื่อเตรียมความพร้อมของบุคลากรและระบบให้พร้อมรองรับเหตุขัดข้อง
“ในโลกการเงินปัจจุบัน ธุรกรรมและการเคลื่อนย้ายเงินตราพึ่งพิงเทคโนโลยีตลอดเวลา หากระบบไอทีหยุดชะงักเพียง 5 นาที ก็ถือเป็นเรื่องใหญ่ แม้จะมีแผน BCP รองรับ แต่อาจเกิดผลกระทบต่อความต่อเนื่องของบริการได้”
นางสาวขัตติยา อินทรวิชัย ประธานเจ้าหน้าที่บริหาร ธนาคารกสิกรไทย จำกัด (มหาชน) หรือ KBANK กล่าวเสริมว่า มักมีคนอยู่ 2 ประเภท คือ คนที่รู้ตัวว่าถูกแฮก และคนที่ไม่รู้ตัวว่าถูกแฮก ซึ่งในความเป็นจริงอาจถูกโจมตีทั้งคู่ ดังนั้น โจทย์สำคัญที่สุดจึงไม่ใช่แค่การป้องกันเพียงอย่างเดียว แต่คือ เมื่อรู้ว่าถูกแฮกแล้ว สามารถฟื้นฟูระบบ (Recover) กลับมาได้เร็วแค่ไหน ธนาคารจึงต้องซักซ้อมทั้งกระบวนการป้องกันและการกู้คืนระบบควบคู่กันอยู่เสมอ
นอกจากนี้ ธนาคารยังสะท้อนถึงการเตรียมความพร้อมของภาคประชาชน โดยแนะว่าการใช้ชีวิตต้องอยู่บนความไม่ประมาทและควรมีแนวทางเตรียมตัวสำรองรับมือเหตุฉุกเฉินในชีวิตประจำวันเช่นเดียวกัน