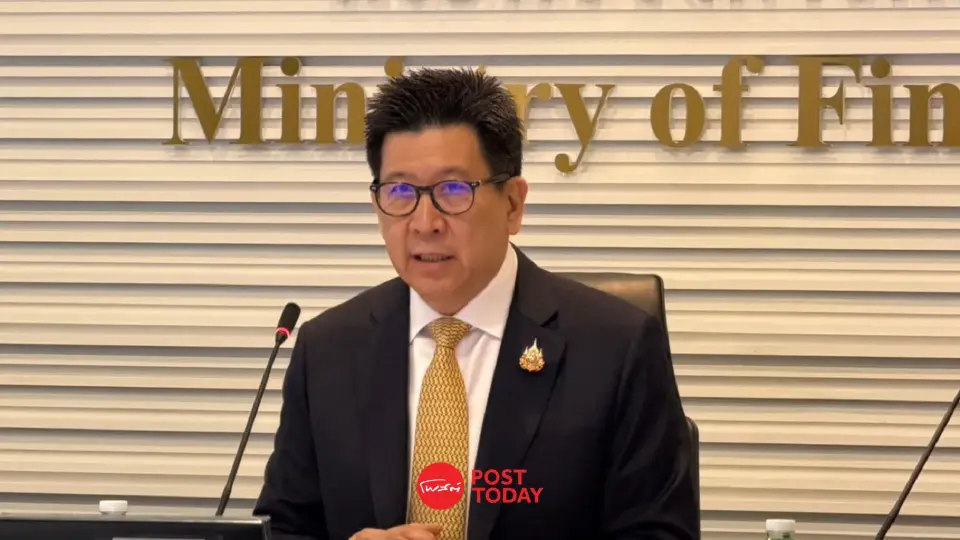


คลัง-สมาคมแบงก์ เร่งยกระดับสกัดภัยไซเบอร์ "ผยง" ชู TB-CERT เชื่อมระบบเฝ้าระวังเข้ม
รมว.คลัง ประสานดีอี-ธปท.-สมาคมธนาคารไทย ยกระดับเข้มรับมือภัยไซเบอร์ทั่วโลก ด้านผยงชู TB-CERT เชื่อมระบบเฝ้าระวัง ป้องกันโจมตีผ่านพันธมิตรและระบบการเงิน
KEY
POINTS
- รมว.คลัง เอกนิติ สั่งการให้ยกระดับมาตรการป้องกันภัยไซเบอร์สู่ระดับสูงสุด โดยประสานงานกับกระทรวงดีอี ธปท. และสมาคมธนาคารไทย
- นายผยง ศรีวณิช ประธานสมาคมธนาคารไทย ชูบทบาทของ TB-CERT เป็นศูนย์กลางประสานงานด้านความมั่นคงปลอดภัยไซเบอร์ของภาคธนาคาร
- กลไก TB-CERT ทำหน้าที่เชื่อมโยงการทำงานและแลกเปลี่ยนข้อมูลระหว่างสถาบันการเงิน ธปท. และ สคมช. เพื่อเฝ้าระวังภัยคุกคามข้ามอุตสาหกรรม
การโจมตีทางไซเบอร์กำลังเป็นความเสี่ยงที่ภาคการเงินทั่วโลกต้องจับตา โดยเฉพาะระบบธนาคารที่เชื่อมต่อกับบริการและพันธมิตรหลายภาคส่วน ทำให้การป้องกันต้องครอบคลุมทั้งระบบ ไม่ใช่เพียงดูแลความปลอดภัยภายในธนาคารเท่านั้น
นายเอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง กล่าวว่า การโจมตีทางไซเบอร์เป็นปรากฏการณ์ที่เกิดขึ้นทั่วโลก รัฐบาลจึงให้ความสำคัญกับการเตรียมความพร้อมและไม่ประมาท โดยกระทรวงการคลังได้ประสานงานกับกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ผู้ว่าการธนาคารแห่งประเทศไทย (ธปท.) และประธานสมาคมธนาคารไทยอย่างใกล้ชิด เพื่อยกระดับมาตรการดูแลความปลอดภัยและป้องกันความเสี่ยงที่อาจเกิดขึ้น
“เรื่องการโจมตีทางไซเบอร์เป็นปรากฏการณ์ที่เกิดขึ้นทั่วโลก แต่เราต้องบอกตรงๆ ว่าเราเตรียมพร้อมและไม่ประมาท โดยต้องยกระดับความระมัดระวังให้อยู่ในระดับสูงสุด เพื่อดูแลความปลอดภัยของระบบและประชาชน ”
ด้านนายผยง ศรีวณิช กรรมการผู้จัดการใหญ่ ธนาคารกรุงไทย และประธานสมาคมธนาคารไทย กล่าวว่า ภาคธนาคารมีการติดตามความเสี่ยงและเตรียมมาตรการรับมือเชิงรุก (Proactive) อย่างต่อเนื่อง โดยเฉพาะความเสี่ยงจากระบบของพันธมิตรหรือ Third Party ที่เชื่อมต่อกับระบบธนาคาร ซึ่งต้องมีทั้งกฎเกณฑ์ควบคุม ระบบตรวจจับความผิดปกติ และการปรับปรุงซอฟต์แวร์ให้ทันต่อภัยคุกคามรูปแบบใหม่
“เรื่องนี้เป็นการทำงานเชิงรุกและดำเนินการอย่างต่อเนื่อง เราต้องยกระดับความระมัดระวังให้อยู่ในระดับสูงสุด โดย ธปท. วันนี้(9 พ.ย.69) ได้สั่งการผ่านผู้บริหารสูงสุด (CEO) ของแต่ละธนาคารโดยตรง และยังจัดประชุมผ่านวิดีโอคอนเฟอเรนซ์กับผู้บริหารด้านเทคโนโลยีสารสนเทศ (CIO) ของทุกธนาคาร เพื่อกำชับการเตรียมความพร้อมด้วย”
แม้ระบบธนาคารจะมีการเชื่อมต่อกับพันธมิตรและผู้ให้บริการหลายภาคส่วน แต่ทุกการเชื่อมต่ออยู่ภายใต้กฎเกณฑ์และมาตรการควบคุม พร้อมมีระบบเฝ้าระวังรูปแบบการใช้งาน (Pattern) เพื่อตรวจจับความผิดปกติ รวมถึงกำชับให้ทุกส่วนประกอบของระบบและซอฟต์แวร์ได้รับการอัปเดตเวอร์ชันให้ทันเวลา เพราะภัยคุกคามทางไซเบอร์เปลี่ยนแปลงอยู่ตลอดเวลา
นอกจากนี้ ภาคธนาคารยังมีกลไก TB-CERT ทำหน้าที่เป็นศูนย์กลางประสานงานด้านความมั่นคงปลอดภัยไซเบอร์ของสถาบันการเงิน เชื่อมโยงการทำงานกับ ธปท. รวมถึงประสานสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สคมช.) และภาคอุตสาหกรรมอื่น ๆ เพื่อแลกเปลี่ยนข้อมูลและเฝ้าระวังภัยคุกคามข้ามอุตสาหกรรม (Cross Monitoring)
ทั้งนี้ แนวทางรับมือดังกล่าวครอบคลุมตั้งแต่การตรวจจับความผิดปกติ การป้องกันระบบที่เชื่อมต่อกับหน่วยงานภายนอก ไปจนถึงการประสานข้อมูลระหว่างหน่วยงาน เพื่อให้สามารถรับมือกับภัยคุกคามได้อย่างรวดเร็วและลดความเสี่ยงที่จะกระทบต่อระบบการเงินและประชาชน