


12 เหตุผล ทำให้บริษัทถูกไซเบอร์โจมตี
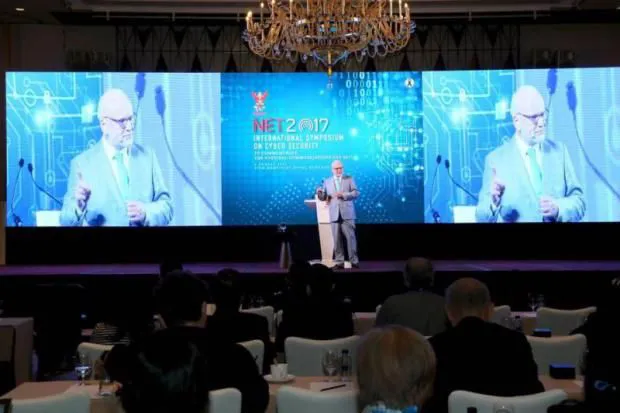
วราภรณ์ เทียนเงินงานสัมมนาวันสื่อสารแห่งชาติ ประจำปี 2560 จัดโดยสำนักงานคณะกรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (สำนักงาน กสทช.) โดยมี "ริชาร์ด เอ. คลาร์ค" อดีตที่ปรึกษาประธานาธิบดีสหรัฐอเมริกาสี่สมัย และผู้พัฒนายุทธศาสตร์การรักษาความมั่นคงปลอดภัยไซเบอร์กลยุทธ์แรกให้กับสหรัฐอเมริกา มาร่วมเสวนา หัวข้อความปลอดภัยในโลกไซเบอร์
วราภรณ์ เทียนเงิน
งานสัมมนาวันสื่อสารแห่งชาติ ประจำปี 2560 จัดโดยสำนักงานคณะกรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (สำนักงาน กสทช.) โดยมี "ริชาร์ด เอ. คลาร์ค" อดีตที่ปรึกษาประธานาธิบดีสหรัฐอเมริกาสี่สมัย และผู้พัฒนายุทธศาสตร์การรักษาความมั่นคงปลอดภัยไซเบอร์กลยุทธ์แรกให้กับสหรัฐอเมริกา มาร่วมเสวนา หัวข้อความปลอดภัยในโลกไซเบอร์
"ริชาร์ด" เปิดเผยว่า จากข้อมูลบริษัทส่วนใหญ่เมื่อถูกโจมตีทางไซเบอร์ จะทราบข้อมูลเมื่อเวลาผ่านไป 205 วัน หรือบางบริษัทถูกครอบครองข้อมูลไปเป็นเวลา 7 ปี ซึ่งเหล่าอาชญากรหรือแฮ็กเกอร์จะใช้เวลาเจาะข้อมูลระบบไม่ถึง 10 นาที เพื่อหาข้อมูลที่ต้องการและส่งข้อมูลดังกล่าวไปต่างประเทศทันที
อีกทั้งจากการสำรวจพบว่า 70% ของบริษัทที่ถูกเจาะข้อมูลไม่รู้ตัวมาก่อน จนกว่ารัฐบาลจะบอกข้อมูลเรื่องนี้ ดังนั้นไม่ว่าบริษัทของคุณจะทำด้านอะไรก็ตาม คุณอาจจะถูกโจมตีไปแล้ว โดย 12 เหตุผลหลักที่ทำให้บริษัทถูกไซเบอร์โจมตีประกอบไปด้วย
1.คณะกรรมการ หรือผู้บริหารบริษัทไม่เข้าใจความมั่นคงทางไซเบอร์ โดยที่ผ่านมาบริษัทจำนวนน้อยมากที่จะมีผู้เชี่ยวชาญทางไซเบอร์ หรือวิศวกรคอมพิวเตอร์มาเป็นผู้บริหาร รวมถึงเมื่อมีการพูดคุยเรื่องนี้และใช้ศัพท์ยาก ทำให้เกิดความไม่เข้าใจ ดังนั้นต้องทำให้เกิดความรู้และความเข้าใจแก่ผู้บริหาร หรือประธานบริษัทว่าไม่ใช่เรื่องน่ากลัวหรือเข้าใจยาก แต่เป็นเรื่องการบริหารความมั่นคงทางไซเบอร์
2.รูปแบบของบริหารจัดการ หรือโครงสร้างของบริษัทมีปัญหา โดยเฉพาะผู้บริหารเทคโนโลยีสารสนเทศระดับสูง (Chief Information Officer : CIO) หรือซีไอโอ และฝ่ายด้านรักษาความปลอดภัยขององค์กร หรือซีเคียวริตี้ ออฟฟิศเซอร์ (Security Officer) จะมีปัญหาหลายครั้ง ดังนั้น ซีเคียวริตี้ ออฟฟิศเซอร์ ควรต้องไม่มีผู้บริหารเป็นซีไอโอ แต่ควรติดต่อได้โดยตรงกับ ผู้บริหารระดับสูงขององค์กรได้เลย เพื่อร่วมแก้ไขจัดการความเสี่ยงต่างๆ
3.งบประมาณในการจัดการด้านไอที โดยบางบริษัทไม่มีงบประมาณจำนวนมาก หรือใช้งบประมาณ 3-5% ของงบด้านไอที มาจัดการความมั่นคงทางไซเบอร์ ซึ่งอาจไม่ทำให้เกิดความมั่นคงมากขึ้น ขณะที่ค่าเฉลี่ยของบริษัทที่มีความมั่นคงทางไซเบอร์จะใช้งบ 8-10% ของงบด้านไอทีมาดูแลเรื่องดังกล่าว
4.ปัญหาด้านบุคลากรที่ได้รับการเทรนนิ่ง โดยประเทศสหรัฐ มีตำแหน่งว่างงานจำนวน 1 หมื่นรายที่เกี่ยวกับไซเบอร์ ซีเคียวริตี้ เป็นผลมาจากไม่มีใครมีคุณสมบัติเพียงพอ และไม่มีการเทรนนิ่ง รวมถึงระบบการศึกษาไม่ได้มีการผลิตบุคลากรด้านนี้อย่างเพียงพอ และการทำงานตำแหน่งนี้จะต้องฝึกอบรมเป็นเวลาหลายปี
5.บริษัทใช้ระบบฮาร์ดแวร์และซอฟต์แวร์ที่เป็นรุ่นเก่า โดยล่าสุด มัลแวร์เรียกค่าไถ่ "วอนนาคราย" ที่โจมตีหลายบริษัทมาจากการใช้ซอฟต์แวร์ที่เป็นรุ่นเก่ามาก และขณะนี้มีซอฟต์แวร์รุ่นใหม่ที่ช่วยป้องกันและมีความมั่นคงออกมาแล้ว ซึ่งเหล่าแฮ็กเกอร์มักจะโจมตีในจุดที่บริษัทคุณเปราะบาง
6.เครือข่ายคอมพิวเตอร์ของบริษัทเป็นรูปแบบแบนราบ และหลายบริษัทไม่แบ่งเน็ตเวิร์กให้เป็นเช็กเมนต์ ทำให้เมื่อมีคนเจาะเข้าใปในระบบสามารถเข้าไปได้ทุกที่ และมีผลวิจัยระบุว่า 22% ของบริษัทไม่รู้ว่ามีการเชื่อมต่อกับอุปกรณ์ส่วนใดบ้าง
7.บริษัทไม่มีการเข้ารหัสข้อมูล และในเน็ตเวิร์กต้องมีการเข้ารหัสข้อมูลในเน็ตเวิร์กทุกครั้ง ซึ่งหลายบริษัทอาจมองว่า การเข้ารหัสจะทำให้เกิดปัญหาทำให้ระบบช้ามากขึ้น แต่ปัจจุบันมีการพัฒนาทำให้การเข้าระบบไร้รอยต่อ และมีความสะดวกมาก
8.บริษัทส่วนใหญ่ใช้งบจำนวนมากในการป้องกันรอบนอกเพื่อไม่ให้คนเข้ามาในระบบ แต่นโยบายดังกล่าวเป็นเรื่องล้าสมัยและควรจะยกเลิกใช้ไป 9.การวางแผนบริษัทเมื่อถูกโจมตีทางไซเบอร์ โดยเมื่อถูกโจมตีทางไซเบอร์จะแก้ปัญหาอย่างไร ดังนั้นเมื่อมีการวางแผนจะทำให้ทีมผู้บริหารจะจัดการแบ่งหน้าที่ทำงาน จัดการด้านแผนประชาสัมพันธ์ หรือการรับมือผู้ถือหุ้น
10.การมีแผนในการจัดการเมื่อถูกโจมตีทางไซเบอร์ แต่บางบริษัทไม่เคยฝึกและลองใช้แผนดังกล่าว ซึ่งมีความจำเป็นที่เหล่าผู้บริหารต้องเตรียมพร้อม และต้องฝึกฝนซ้ำอย่างต่อเนื่อง โดยบริษัทที่สุ่มเสี่ยงมากคือ บริษัทที่ไม่รู้ว่าจะตัดสินใจอย่างไรเมื่อถูกโจมตี
11.ทำไมบริษัทจึงย่ำแย่เมื่อถูกโจมตี เพราะไม่มีแผนสำรอง และบางบริษัทนำข้อมูลที่เก็บไว้ในแบ็กอัพ แต่ไม่สามารถนำมาใช้ได้ เพราะถูกไวรัสโจมตีทำให้ต้องปิดให้บริการ สุดท้ายคือ 12.บริษัทไม่มีการร่วมมือกับภาครัฐ และภาคเอกชนในธุรกิจเดียวกัน เพื่อแลกเปลี่ยนข้อมูลทั้งด้านความเสี่ยงและภัยคุกคาม จึงควรร่วมทำงานอย่างใกล้ชิด อีกทั้งควรมีบริษัทที่สามมาให้คะแนนตรวจสอบว่าบริษัทคุณมั่นคงระดับใด
"ริชาร์ด" กล่าวต่อว่า ไม่มีประเทศใดในโลกที่มีความมั่นคงปลอดภัย หรือประเทศใดในโลกที่ไม่ถูกโจมตี ทุกประเทศมีภารกิจต้องดูแลจัดการเรื่องนี้ รวมถึงภาคเอกชนต้องรีบเตรียมแผนรับมือเช่นกัน
ในปัจจุบันมีอุปกรณ์ที่เชื่อมโยงกับอินเทอร์เน็ตในโลกรวม 5,000 ล้านอุปกรณ์ และคาดว่าอีก 3 ปีจะมีจำนวนรวมเป็น 3 หมื่นล้านอุปกรณ์ หรือโต 6 เท่า ดังนั้นอินเทอร์เน็ตออฟธิงส์จะเติบโตอีกมาก n




