


เผยธุรกิจอาเซียนโดนเจาะหาข้อมูลประจำตัวหนัก อาชญากรไซเบอร์ใช้ AI ทำงาน
แคสเปอร์สกี้ (Kaspersky) สามารถบล็อกการโจมตีแบบ bruteforce ที่พยายามโจมตีธุรกิจในอาเซียนได้มากกว่า 23 ล้านครั้ง ในช่วงหกเดือนแรกของปี 2024 เผยอาชญากรไซเบอร์กำลังใช้ประโยชน์จาก AI เพื่อเพิ่มศักยภาพการโจมตีแบบบรูทฟอร์ซ ด้วยการสร้างและทดสอบรหัสผ่านแบบอัตโนมัติ
ว่าแต่การโจมตีแบบ bruteforce (บรูทฟอร์ซ) คืออะไรไปหาคำตอบกัน!
การโจมตีแบบบรูทฟอร์ซ (bruteforce attack) เป็นวิธีการที่อาชญากรไซเบอร์ใช้ในการคาดเดาข้อมูลการเข้าสู่ระบบ (login info) คีย์การเข้ารหัส (encryption key) หรือค้นหาเว็บเพจที่ซ่อนอยู่ โดยพยายามใช้ชุดอักขระที่เป็นไปได้ทั้งหมดอย่างเป็นระบบจนกว่าจะพบชุดอักขระที่ถูกต้อง การโจมตีแบบบรูทฟอร์ซที่ประสบความสำเร็จ ผู้โจมตีจะได้รับข้อมูลส่วนบุคคลและข้อมูลที่มีค่า สามารถติดตั้งและแพร่กระจายมัลแวร์ และแฮ็กระบบเพื่อดำเนินการที่เป็นอันตรายต่างๆ
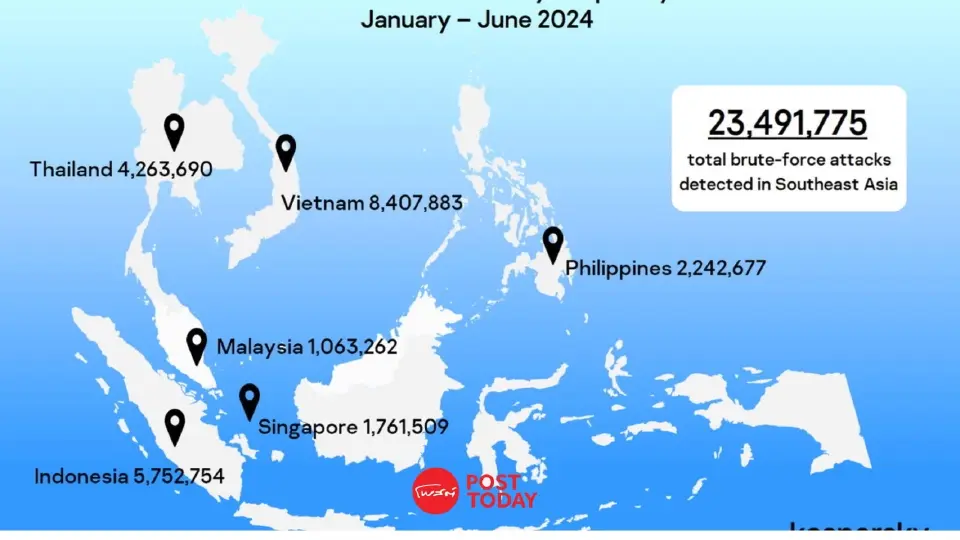
ตั้งแต่เดือนมกราคมถึงมิถุนายน 2567 ผลิตภัณฑ์สำหรับองค์กรธุรกิจของแคสเปอร์สกี้ที่ติดตั้งในบริษัทขนาดต่างๆ ในภูมิภาคเอเชียตะวันออกเฉียงใต้ ตรวจพบและบล็อก Bruteforce.Generic.RDP ได้ทั้งหมดจำนวน 23,491,775 รายการ
โปรโตคอล Remote Desktop Protocol หรือ RDP คือโปรโตคอลของ Microsoft เป็นอินเทอร์เฟซแบบกราฟิกให้ผู้ใช้เพื่อเชื่อมต่อกับคอมพิวเตอร์เครื่องอื่นผ่านเครือข่าย โปรโตคอล RDP ถูกใช้กันอย่างแพร่หลายเพื่อควบคุมเซิร์ฟเวอร์และพีซีเครื่องอื่นๆ จากระยะไกล โดยผู้ดูแลระบบรวมถึงผู้ใช้ที่ไม่ค่อยมีความรู้ด้านเทคนิคก็สามารถใช้ได้
การโจมตี Bruteforce.Generic.RDP จะพยายามค้นหาคู่ล็อกอินและรหัสผ่าน RDP ที่ถูกต้อง โดยตรวจสอบรหัสผ่านที่เป็นไปได้ทั้งหมดอย่างเป็นระบบจนกว่าจะพบรหัสผ่านที่ถูกต้อง เมื่อประสบความสำเร็จ ผู้โจมตีจะสามารถเข้าถึงคอมพิวเตอร์โฮสต์เป้าหมายจากระยะไกลได้

ประเทศเวียดนาม อินโดนีเซีย และไทย มีจำนวนการโจมตี RDP มากที่สุดสามลำดับแรกในภูมิภาค โดยพบความพยายามโจมตีมากกว่า 8.4 ล้านรายการ 5.7 ล้านรายการ และ 4.2 ล้านรายการ ตามลำดับ สิงคโปร์พบการโจมตีมากกว่า 1.7 ล้านรายการ ฟิลิปปินส์มากกว่า 2.2 ล้านรายการ และมาเลเซียน้อยที่สุดเพียงกว่า 1 ล้านรายการ
นายเซียง เทียง โยว ผู้จัดการทั่วไปประจำภูมิภาคเอเชียตะวันออกเฉียงใต้ แคสเปอร์สกี้ กล่าวว่า “แม้ว่าการโจมตีแบบบรูทฟอร์ซจะเป็นวิธีเก่า แต่องค์กรต่างๆ ก็ไม่ควรประมาทการโจมตีรูปแบบนี้ ภัยคุกคามนี้ยังอันตรายต่อองค์กรธุรกิจในภูมิภาคนี้ เนื่องจากองค์กรธุรกิจจำนวนมากใช้รหัสผ่านที่อ่อนแอ ทำให้ผู้โจมตีประสบความสำเร็จได้ง่ายขึ้น นอกจากนี้ การไม่มีการตรวจสอบสิทธิ์หลายปัจจัย (MFA) บนการเชื่อมต่อ RDP รวมถึงการตั้งค่า RDP ที่ไม่ถูกต้องยังเพิ่มโอกาสในการโจมตีแบบบรูทฟอร์ซสำเร็จอีกด้วย”
เผย “อาชญากรไซเบอร์กำลังใช้ประโยชน์จาก AI เพื่อเพิ่มศักยภาพการโจมตีแบบบรูทฟอร์ซ
ด้วยการสร้างและทดสอบรหัสผ่านแบบอัตโนมัติ เพิ่มความรวดเร็วและประสิทธิภาพมากขึ้น ผลกระทบจากการละเมิดเครือข่ายองค์กรนั้นร้ายแรงกว่ามาก องค์กรอาจประสบปัญหาการละเมิดข้อมูล หรือหากระบบถูกบุกรุก การดำเนินงานก็จะหยุดชะงัก เกิดผลกระทบทางการเงินอย่างมาก เนื่องจากองค์กรต้องเผชิญกับต้นทุนจากการหยุดดำเนินงาน ความพยายามในการกู้คืนข้อมูล และค่าปรับจากหน่วยงานกำกับดูแล
แนะนำมาตรการเพื่อปกป้ององค์กรอย่างเหมาะสมดังนี้
1. ใช้รหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน อย่าใช้รหัสผ่านซ้ำในการเข้าเว็บไซต์ บัญชีโซเชียลมีเดีย หรือบัญชีการเงินหลายๆ แห่ง ควรเลือกใช้แอปช่วยจัดการรหัสผ่าน (password manager) ช่วยสร้างรหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน
2. ใช้การตรวจสอบสิทธิ์สองปัจจัย (2FA) และพิจารณาใช้เครื่องมืออย่างเช่น แอปตรวจสอบสิทธิ์ (authenticator app)
3. ไม่เปิดเผยบริการเดสก์ท็อป / การจัดการระยะไกล (เช่น RDP, MSSQL เป็นต้น) ให้กับเครือข่ายสาธารณะ เว้นแต่จำเป็นจริงๆ และควรใช้รหัสผ่านที่แข็งแกร่ง การตรวจสอบสิทธิ์สองปัจจัย และกฎไฟร์วอลล์สำหรับบริการต่างๆ เสมอ
4. ตรวจสอบการเข้าถึงและกิจกรรมในเครือข่ายเพื่อค้นหาสิ่งผิดปกติ ควบคุมการเข้าถึงของผู้ใช้ตามความจำเป็น เพื่อลดความเสี่ยงของการเข้าถึงโดยไม่ได้รับอนุญาตและข้อมูลรั่วไหล
5. จัดตั้งศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) โดยใช้เครื่องมือ SIEM (security information and event management) สำหรับตรวจสอบและวิเคราะห์เหตุการณ์ด้านความปลอดภัยของข้อมูล และโซลูชัน XDR ซึ่งเป็นโซลูชันที่ป้องกันภัยคุกคามไซเบอร์ที่ซับซ้อนได้
6. ใช้ข้อมูลภัยคุกคามล่าสุด (Threat Intelligence) เพื่อรู้จักภัยคุกคามทางไซเบอร์ที่กำหนดเป้าหมายโจมตีองค์กรได้อย่างเจาะลึก และให้ผู้เชี่ยวชาญด้าน InfoSec ใช้ข้อมูลภัยคุกคามเชิงลึก เพื่อจับตาดูภัยคุกคามไซเบอร์ที่มุ่งเป้าไปที่องค์กร และแสดงข้อมูลที่ครอบคลุมและอัปเดตเป็นปัจจุบันที่สุดเกี่ยวกับผู้ประสงค์ร้ายและ TTP
7. หากบริษัทไม่มีฟังก์ชันความปลอดภัยไอทีโดยเฉพาะ และมีเฉพาะผู้ดูแลระบบไอทีทั่วไปที่อาจขาดทักษะเฉพาะทางที่จำเป็นในการตรวจจับและการตอบสนองระดับผู้เชี่ยวชาญ ให้พิจารณาใช้บริการที่มีผู้เชียวชาญจัดการให้ (Managed Detection and Response) ซึ่งจะช่วยเพิ่มขีดความสามารถด้านความปลอดภัยได้ทันทีในระดับที่สูงขึ้น และช่วยให้องค์กรธุรกิจมุ่งเน้นการสร้างความเชี่ยวชาญภายในองค์กรได้
8. สำหรับธุรกิจขนาดเล็ก แนะนำให้ใช้โซลูชันที่ออกแบบมาเพื่อช่วยจัดการความปลอดภัยไซเบอร์แม้ว่าจะไม่มีผู้ดูแลระบบไอทีก็ตาม อีกทั้งยังช่วยองค์กรธุรกิจประหยัดงบประมาณ ซึ่งเป็นสิ่งสำคัญโดยเฉพาะในช่วงเริ่มต้นของการพัฒนาธุรกิจ

สรุป
การโจมตีแบบบรูทฟอร์ซ (Brute-force attack) เป็นการโจมตีทางไซเบอร์ที่ใช้วิธีการลองเดารหัสผ่านหรือกุญแจเข้ารหัสโดยการลองทุกความเป็นไปได้ จนกว่าจะพบค่าที่ถูกต้อง การโจมตีนี้มักจะมุ่งเป้าหมายไปที่ระบบซอฟต์แวร์อัตโนมัติและฐานข้อมูล เช่น MySQL และ Elasticsearch
ในช่วงปีที่ผ่านมา การโจมตีแบบบรูทฟอร์ซมีความถี่เพิ่มขึ้นอย่างมาก ในเดือนกันยายน 2024 มีการตรวจพบการโจมตีแบบบรูทฟอร์ซจำนวนมากที่พุ่งเป้าไปยังโครงสร้างพื้นฐาน IT หลายแห่ง รายงานจากปี 2023-2024 ยังระบุด้วยว่าการโจมตีแบบบรูทฟอร์ซเป็นหนึ่งในสามกิจกรรมที่ทำให้เกิดเหตุการณ์ทางไซเบอร์ในโครงสร้างพื้นฐานที่สำคัญ คิดเป็น 15% ของเหตุการณ์ดังกล่าว
นอกจากนี้ ศูนย์ความมั่นคงไซเบอร์แห่งออสเตรเลียรายงานว่า กิจกรรมแบบบรูทฟอร์ซเป็นหนึ่งในเหตุการณ์ทางไซเบอร์ที่พบบ่อยที่สุดซึ่งส่งผลกระทบต่อโครงสร้างพื้นฐานที่สำคัญ ร่วมกับการฟิชชิงและการใช้ช่องโหว่ของแอปพลิเคชันที่เปิดสู่สาธารณะ
แนวโน้มนี้ชี้ให้เห็นถึงภัยคุกคามที่คงอยู่จากการโจมตีแบบบรูทฟอร์ซ และเน้นย้ำถึงความจำเป็นในการมีมาตรการความมั่นคงไซเบอร์ที่เข้มแข็งเพื่อบรรเทาความเสี่ยงเหล่านี้




