


ฟอร์ติเน็ตหนุนองค์กร กันภัยไซเบอร์ทั้งวงจร
คนเราต้องตั้งอยู่ในความไม่ประมาท องค์กรก็เช่นกันต้องไม่ประมาทกับโลกออนไลน์ที่เวลานี้มีส่วนเกี่ยวข้องกับการทำธุรกิจแทบทุกย่างก้าว
โดย...จารุพันธ์ จิระรัชนิรมย์
คนเราต้องตั้งอยู่ในความไม่ประมาท องค์กรก็เช่นกันต้องไม่ประมาทกับโลกออนไลน์ที่เวลานี้มีส่วนเกี่ยวข้องกับการทำธุรกิจแทบทุกย่างก้าว
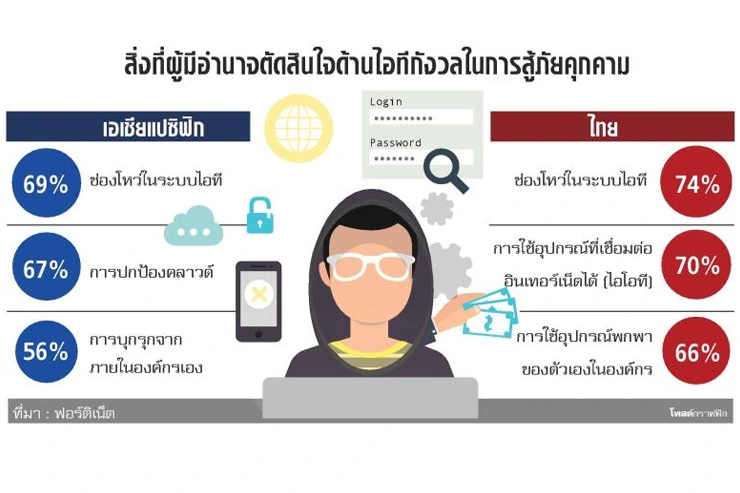
อภิชาติ เจิมประไพ ผู้อำนวยการฝ่ายขาย บริษัท ฟอร์ติเน็ต ประเทศไทย ผู้ให้บริการผลิตภัณฑ์ความปลอดภัยไซเบอร์ เปิดเผยว่า ฟอร์ติเน็ต อินเตอร์เนชั่นแนล บริษัทแม่ในสหรัฐอเมริกา ได้ให้บริษัท ไลท์สปีด จีเอ็มไอ องค์กรภายนอกจัดทำ “2016 ฟอร์ติเน็ต โกลบอล ซีเคียวริตี้ เซอร์เวย์” แบบสำรวจผู้มีอำนาจตัดสินใจด้านไอทีในองค์กรที่มีพนักงานมากกว่า 250 คน มีผู้ตอบ 1,399 ตัวอย่างทั่วโลก จาก 13 ประเทศ พบว่าวิธีที่ผู้มีอำนาจตัดสินใจด้านไอทีคิดว่าใช้ต่อสู้ภัยคุกคามดีที่สุด คือ ลงทุนเทคโนโลยีด้านภัยไซเบอร์ใหม่ๆ เพื่อสร้างเกราะป้องกันองค์กรตลอดวงจร
ทั้งนี้ ใน 3-5 ปีข้างหน้า กลุ่มตัวอย่างในเอเชียแปซิฟิก 38% มองว่าจะยกหน้าที่ป้องกันความปลอดภัยไซเบอร์ให้องค์กรภายนอก (เอาต์ซอร์ส) ที่เป็นผู้ให้บริการจัดหาและจัดการระบบดูแลความปลอดภัยไซเบอร์มากขึ้น โดยไทยมีผู้ใช้เอาต์ซอร์สแล้ว 26% คิดว่า 3-5 ปีข้างหน้าจะเพิ่มเป็น 18% เมื่อถามว่า 1 ปีที่ผ่านมาองค์กรรู้ตัวว่าถูกโจมตีหรือไม่ 62% รู้ ส่วนที่เหลือคิดเป็น 1 ใน 3 ไม่รู้ว่ามีการโจมตี เมื่อโจมตีแล้วองค์กรไทย 23% รู้ตัวในเวลาไม่ถึง 1 ชั่วโมงอีก 45% รู้ตัวหลังจากนั้นไปแล้วแต่ไม่เกิน 24 ชั่วโมง
ทันทีที่รู้ตัวสิ่งแรกที่องค์กรทำ คือ ลงทุนในเทคโนโลยีใหม่ ต่อมาคือพัฒนานโยบายรักษาความปลอดภัยในองค์กร พัฒนาบุคลากรให้มีความรู้ด้านความปลอดภัยมากขึ้น เปลี่ยนยี่ห้อผู้ให้บริการรักษาความปลอดภัย ใช้เอาต์ซอร์ส และซื้อประกัน นอกจากนี้ พบว่าหากตั้งหน่วยงานป้องกันการบุกรุกอัจฉริยะ จะทำให้องค์กรมั่นใจมากขึ้นกับการป้องกันภัยไซเบอร์ รู้สึกว่าจะป้องกันภัยใหม่ๆ ดีขึ้น ตรวจพบช่องโหว่ในระบบได้เร็วขึ้น ซึ่งมีองค์กรที่เริ่มตั้งหน่วยงานนี้แล้ว
สำหรับฟอร์ติเน็ต มีบริการฟอร์ติ การ์ต หน่วยสืบราชการลับรวบรวมข้อมูลภัยคุกคามไซเบอร์แสดงทั้งข้อมูลจริงที่นำไปปฏิบัติใช้ได้จริง (ซิกเนเจอร์) เนื้อหาที่ได้จากการวิเคราะห์ตรวจสอบภัยอัตโนมัติ และการทำแผนผังแสดงภัย เน้นให้การป้องกันภัยขององค์กรเป็นผืนเดียวกันหมดปกป้องได้ทุกช่องทาง ซึ่งฟอร์ติการ์ตไม่ได้ทำงานลำพัง แต่เชื่อมต่อพันธมิตรอื่นด้านความปลอดภัยไซเบอร์ อาทิ อินเตอร์โพล
วิทยา จันทร์เมฆา สถาปนิกด้านความปลอดภัยเครือข่าย ฟอร์ติเน็ต อินเตอร์เนชั่นแนล กล่าวว่า แรนซัมแวร์หรือโปรแกรมเรียกค่าไถ่ เป็นภัยที่องค์กรต้องป้องกัน ที่ผ่านมาพบมูลค่าสูญเสียเงินจากแรนซัมแวร์ทั่วโลกแล้วกว่า 300 ล้านเหรียญสหรัฐ หรือ 1.05 หมื่นล้านบาท ตัวเลขนี้น้อยกว่ามูลค่าเสียหายจริง เพราะคนจำนวนมากยอมจ่ายเงินค่าไถ่มากกว่าผ่านกระบวนการต่างๆ จนทราบมูลค่าความเสียหาย
ปิยะณัฐ อินทร ที่ปรึกษาด้านเทคนิค ฟอร์ติเน็ต ประเทศไทย กล่าวว่า แรนซัมแวร์ทำงาน 6 ขั้น ขั้นที่อันตรายที่สุด คือ การเข้ารหัสข้อมูล (เอ็นคริปชั่น) เป็นขั้นที่ 5 ถ้าทำได้จะเข้าสู่กระบวนการให้จ่ายเงินแลกไฟล์ที่ล็อกไว้ไม่ให้ผู้ใช้งานเข้าถึง จึงต้องป้องกันไม่ให้ถึงขั้นนี้ หากเป็นไปได้ต้องป้องกันตั้งแต่ขั้นแรก คือ การกระจายตัวของโปรแกรมที่มีจุดประสงค์ร้าย (มัลแวร์) ซึ่งส่วนใหญ่ผู้ใช้งานมักไม่รู้ตัว ในอดีตกลุ่มสถาบันการเงินและผู้บริโภคถูกโจมตีมากที่สุด ลำดับถัดไปคือโรงงาน ที่ใช้ระบบผลิตแบบ เรียลไทม์ ถ้าระบบผลิตถูกโจมตีด้วย แรนซัมแวร์จะต้องยอมจ่ายเงิน ไม่เช่นนั้นก็เดินสายผลิตต่อไม่ได้
ขั้นตอนง่ายๆ ในการป้องกันแรนซัมแวร์ คือ มีระบบควบคุมก่อนเข้าใช้งานโดยตั้งรหัสผ่านที่ซับซ้อน ถ้าเครื่องมือนั้นสำคัญมากให้ควบคุมเพิ่มอีกขั้น เช่น สแกนนิ้วมือ ควรมีระบบกรองอีเมล 24 ชั่วโมง ปรับปรุงซอฟต์แวร์เสมอไม่ให้มีช่องโหว่ แบ่งส่วนข้อมูลที่สำคัญมากและน้อยพร้อมแบ่งลำดับการเข้าถึงข้อมูล มีระบบสำรองข้อมูล ไม่ติดตั้งแอพพลิเคชั่นที่ฝ่ายไอทีไม่อนุญาต ฝ่ายไอทีองค์กรต้องจับตาระบบได้ทั่วทั้งองค์กร ที่สำคัญทุกคนในองค์กรต้องตระหนักภัยคุกคาม และมีแผนรับมือ




