

ไซเบอร์ขยับสู่โครงสร้างพื้นฐาน ชี้โรงพยาบาล–โรงงานเสี่ยงสูง
ผู้เชี่ยวชาญชี้ AI และภาวะสงครามเร่งภัยไซเบอร์จากระบบไอทีสู่โครงสร้างพื้นฐาน ธนาคารไทยยังมีมาตรฐานสูง แต่สาธารณสุขและโรงงานต้องเร่งรับมือ
KEY
POINTS
- ภัยไซเบอร์มีแนวโน้มเชื่อมโยงกับความขัดแย้งระหว่างรัฐ และมุ่งโจมตีระบบสำคัญของประเทศ
- AI ช่วยค้นหาช่องโหว่เร็วขึ้น ขณะที่ระบบควบคุมเก่าในโรงงานและโรงพยาบาลปรับปรุงได้ยาก
- ผู้เชี่ยวชาญเสนอให้รัฐกำหนดมาตรฐานขั้นต่ำร่วมกัน พร้อมย้ำว่าประชาชนไม่จำเป็นต้องตื่นตระหนกจนแห่ถอนเงิน
ภัยคุกคามทางไซเบอร์กำลังเปลี่ยนจากการโจมตีผู้ใช้หรือเรียกค่าไถ่ข้อมูล ไปสู่การมุ่งกระทบโครงสร้างพื้นฐานสำคัญ ตั้งแต่ระบบการเงิน สาธารณสุข ไปจนถึงโรงงานอุตสาหกรรม โดยมีภาวะสงครามและเทคโนโลยีปัญญาประดิษฐ์เป็นปัจจัยเร่ง
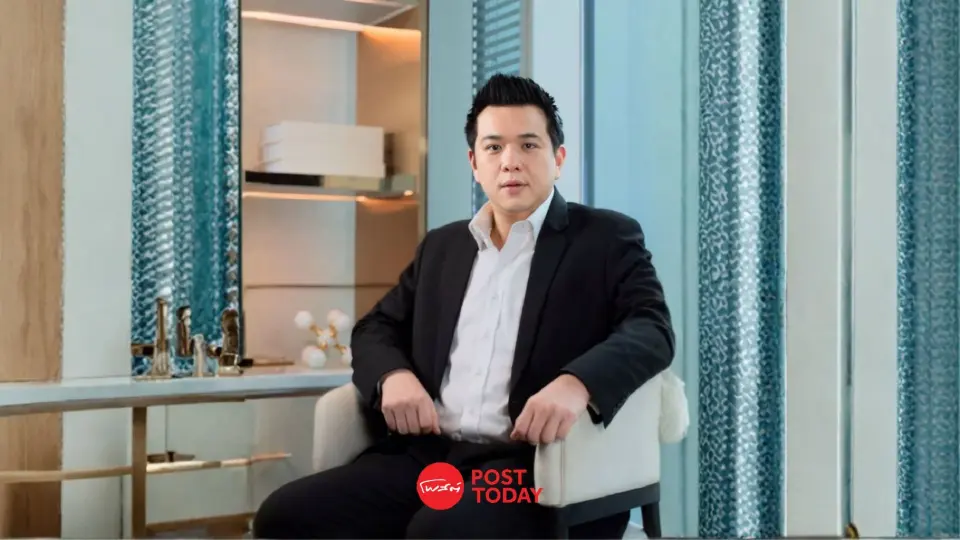
รองศาสตราจารย์ ดร.ปณิธาน วัฒนายากร ผู้เชี่ยวชาญด้านความมั่นคงและการต่างประเทศ และอดีตกรรมการผู้ทรงคุณวุฒิของคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ มองว่า ภัยคุกคามยุคนี้มีมิติของการโจมตีที่รัฐหนุนหลัง และกลายเป็นการรบในโดเมนไซเบอร์ ซึ่งเป็นมิติที่ 5 ต่อจากทางบก ทางเรือ ทางอากาศ และอวกาศ
การโจมตีอาจลามจากระบบการเงินไปยังอาหารและยา เช่น คลังเลือดหรือวัคซีน ระบบคมนาคม สถาบันการศึกษา และพลังงาน เป้าหมายหนึ่งคือระบบควบคุมเครื่องจักรหรือ OT ซึ่งหลายแห่งใช้เทคโนโลยีเก่าที่อัปเดตหรือเปลี่ยนได้ยากเพราะต้องใช้งบประมาณสูง
ดร.ปณิธานระบุว่า ไทยอยู่ในกลุ่มประเทศลำดับต้น ๆ ของภูมิภาคที่ตกเป็นเป้าหมายไซเบอร์ ตามข้อมูล OECD ที่กล่าวถึงในการสัมภาษณ์ ขณะที่หน่วยงานด้านไซเบอร์ของไทยเน้นการตั้งรับ และยังไม่ได้ประกาศสงครามไซเบอร์หรือตัดระบบเพื่อสู้กลับ
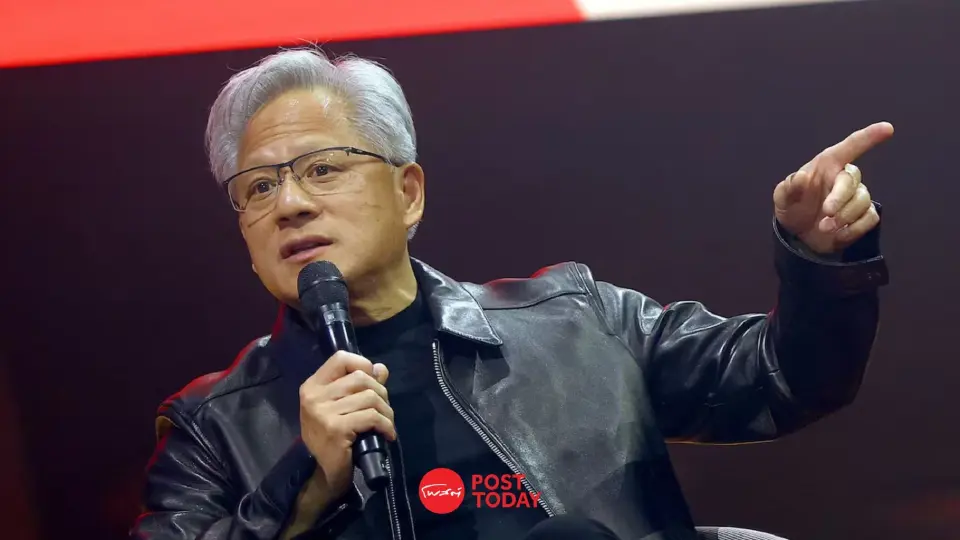
ด้าน ดร.ปริญญา หอมเอนก ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยทางไซเบอร์ ระบุว่า AI ช่วยให้แฮกเกอร์สแกนหาช่องโหว่ได้รวดเร็วขึ้น จากเดิมที่การค้นหา CVE หรือช่องโหว่แบบ Zero-Day ต้องใช้เวลานาน ปัจจุบันพบช่องโหว่รุนแรงได้วันละนับร้อยรายการ จนผู้พัฒนาซอฟต์แวร์อาจออกแพตช์ปิดช่องโหว่ไม่ทัน
ภัยยังขยายจากระบบไอทีทั่วไปไปสู่ OT ในโรงงาน โรงไฟฟ้า และระบบควบคุมน้ำกับไฟ รวมถึงอุปกรณ์ IoT ความเสียหายจากการโจมตีระบบเหล่านี้อาจกระทบคนจำนวนมากพร้อมกัน โดยโรงงานในพื้นที่เศรษฐกิจ เช่น ชลบุรีและระยอง อาจถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่จนต้องหยุดสายการผลิต
ความเสี่ยงต่างกัน ต้องยกระดับไม่เท่ากัน
ดร.ปริญญาประเมินว่า ธนาคารไทยมีมาตรฐานความปลอดภัยสูง จากเกณฑ์กำกับดูแลของธนาคารแห่งประเทศไทย ก.ล.ต. และ คปภ. ประชาชนจึงไม่จำเป็นต้องตื่นตระหนกไปถอนเงินสด แต่ธนาคารยังต้องปรับมาตรการต่อเนื่องตามรูปแบบภัยที่เปลี่ยนไป
ส่วนโรงพยาบาลมีความเสี่ยงสูง เพราะอาจจัดงบไซเบอร์ไว้เป็นเรื่องรอง หากถูกโจมตี นอกจากข้อมูลผู้ป่วยรั่วไหลหรือถูกเรียกค่าไถ่แล้ว ยังอาจกระทบต่อการรักษาและชีวิตผู้ป่วยได้ ภาคโรงงาน โลจิสติกส์ และค้าปลีกก็เสี่ยงจากการถูกเจาะระบบเพื่อบังคับให้หยุดดำเนินงาน
ผู้เชี่ยวชาญยังกล่าวถึงกลโกง SMS ที่ใช้รถส่งสัญญาณมือถือปลอมเพื่อแทรกข้อความหลอกลวง และกรณีสปายแวร์ Pegasus ซึ่งเป็นเครื่องมือราคาแพงที่ขายให้รัฐบาลเพื่อใช้ในภารกิจความมั่นคง โดยแนะนำให้อัปเดตระบบปฏิบัติการและซอฟต์แวร์ให้เป็นเวอร์ชันล่าสุด
รัฐต้องประสานงานและกำหนดมาตรฐาน
ดร.ปณิธานเสนอให้ สมช. สกมช. และสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลทำงานร่วมกัน เพื่อกำหนดมาตรฐานขั้นต่ำสำหรับหน่วยงานรัฐ เอกชน โรงงาน และสาธารณสุข ซึ่งปัจจุบันทำงานตามกฎหมายคนละฉบับ
นอกจากนี้ หากมีข่าวโทรศัพท์บุคคลสำคัญถูกเจาะ หน่วยงานรัฐควรตรวจสอบเองว่ามีข้อมูลความมั่นคงรั่วไหลหรือไม่ และหากพบว่าการโจมตีเชื่อมโยงกับกลุ่มที่รัฐต่างประเทศหนุนหลัง ควรใช้ช่องทางการทูต เช่น เชิญทูตมาประท้วงอย่างเป็นทางการ
ข้อเสนอเหล่านี้ชี้ว่า การรับมือไม่ได้จำกัดอยู่ที่ระบบขององค์กรใดองค์กรหนึ่ง แต่ต้องอาศัยมาตรฐานร่วมและการเฝ้าระวังต่อเนื่อง โดยเฉพาะหน่วยงานสาธารณสุขและโรงงานที่มีระบบควบคุมสำคัญ.