

ความปลอดภัยไซเบอร์ยุค AI การป้องกันเชิงรุกเพื่อองค์กร
เมื่อ AI ทำงานแทนคน ความเสี่ยงจึงทวีคูณ องค์กรต้องปรับกลยุทธ์ป้องกันเชิงรุกอย่างต่อเนื่อง พร้อมสร้างวัฒนธรรมความปลอดภัยไซเบอร์จากภายใน
ในยุคที่ AI ถูกนำมาใช้งานจริงในระดับการผลิตอย่างเต็มรูปแบบ องค์กรต่างเผชิญกับความท้าทายด้านความปลอดภัยที่ซับซ้อนยิ่งขึ้น การตั้งคำถามถึงขีดความสามารถของ AI จึงถูกเปลี่ยนผ่านไปสู่การประเมินว่าองค์กรจะสามารถปกป้องระบบเหล่านี้ได้อย่างไร เมื่อ AI มีอำนาจในการตัดสินใจและเข้าถึงข้อมูลสำคัญ ช่องโหว่เพียงเล็กน้อยจึงอาจลุกลามเป็นความเสียหายทางธุรกิจระดับมหาศาลได้อย่างฉับพลัน
รายงานสถิติในปี 2026 ชี้ให้เห็นว่าการโจมตีทางไซเบอร์ที่ใช้ AI เป็นเครื่องมือมีอัตราเพิ่มสูงขึ้นถึง 72% เมื่อเทียบกับปีก่อนหน้า สอดคล้องกับภาพรวมที่ความเร็วของภัยคุกคามลดระยะเวลาจากที่เคยใช้เวลาหลายปีเหลือเพียงไม่กี่ชั่วโมง ขีดความสามารถในการวิเคราะห์ซอร์สโค้ดของ AI ทำให้ผู้ไม่ประสงค์ดีค้นพบช่องโหว่ได้จำนวนมากในคราวเดียว ส่งผลให้องค์กรต้องแบกรับความเสี่ยงที่เพิ่มทวีคูณ
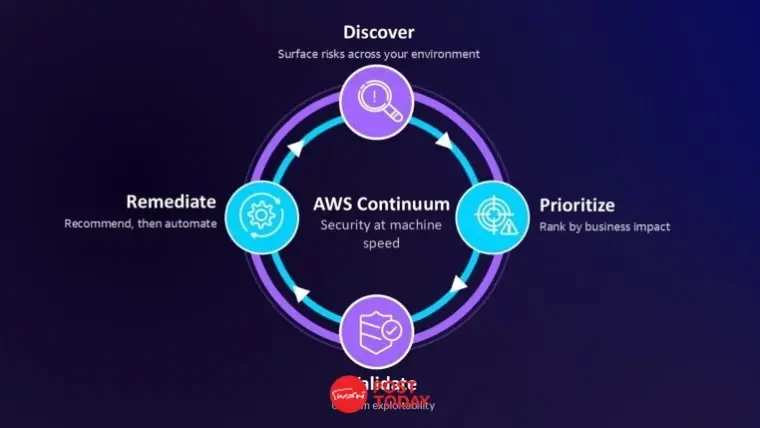
แนวทางการรับมือแบบดั้งเดิมที่อาศัยการตรวจสอบเป็นรอบนั้นไม่เพียงพออีกต่อไป องค์กรจำเป็นต้องเปลี่ยนมาตรการเชิงรับให้กลายเป็นเชิงรุก ข้อมูลจากบริษัทด้านระบบคลาวด์ชั้นนำอย่าง AWS ระบุว่า การประยุกต์ใช้ Shared Responsibility Model ถือเป็นรากฐานสำคัญ ซึ่งผู้ให้บริการจะดูแลความปลอดภัยของโครงสร้างพื้นฐาน ในขณะที่องค์กรต้องรับผิดชอบการปกป้องข้อมูลของตนเองอย่างรัดกุม
นอกจากนี้องค์กรควรพิจารณาผสานรวมเครื่องมือ AI เข้ากับระบบป้องกัน เพื่อให้สามารถตรวจจับและตอบสนองต่อภัยคุกคามได้รวดเร็วยิ่งขึ้น เครื่องมือรักษาความปลอดภัยที่ขับเคลื่อนด้วย AI ไม่เพียงแต่ค้นหาช่องโหว่ แต่ยังสามารถจัดลำดับความสำคัญของปัญหาตามผลกระทบทางธุรกิจได้อย่างแม่นยำ ช่วยให้ทีมรักษาความปลอดภัยสามารถบริหารจัดการทรัพยากรบุคคลและเวลาได้อย่างมีประสิทธิภาพสูงสุด
การยกระดับความปลอดภัยให้เป็นรูปธรรมจำเป็นต้องเริ่มจากการปลูกฝังวัฒนธรรมองค์กรที่เน้นย้ำความตระหนักรู้ในทุกระดับ การกำหนดสิทธิ์การเข้าถึงข้อมูลของโมเดล AI ควรเป็นไปอย่างจำกัดและเท่าที่จำเป็นเท่านั้น เมื่อเทคโนโลยีและจิตสำนึกของบุคลากรผนวกรวมกัน องค์กรจะสามารถต่อยอดนวัตกรรมและคว้าโอกาสทางธุรกิจใหม่ ๆ ได้อย่างมั่นคงและปลอดภัย