

แฮกเกอร์ป่วน เจาะระบบซูเปอร์มาร์เก็ตฝรั่งเศส เร่งอุณหภูมิตู้เย็น 50 องศา
แฮกเกอร์โจมตีระบบควบคุมตู้เย็นซูเปอร์มาร์เก็ตหลายร้อยแห่งในฝรั่งเศส ทำอาหารเน่าเสียและเกิดไฟไหม้ สร้างความเสียหายหลายสิบล้านยูโร ทางการเร่งสอบสวนช่องโหว่ไซเบอร์
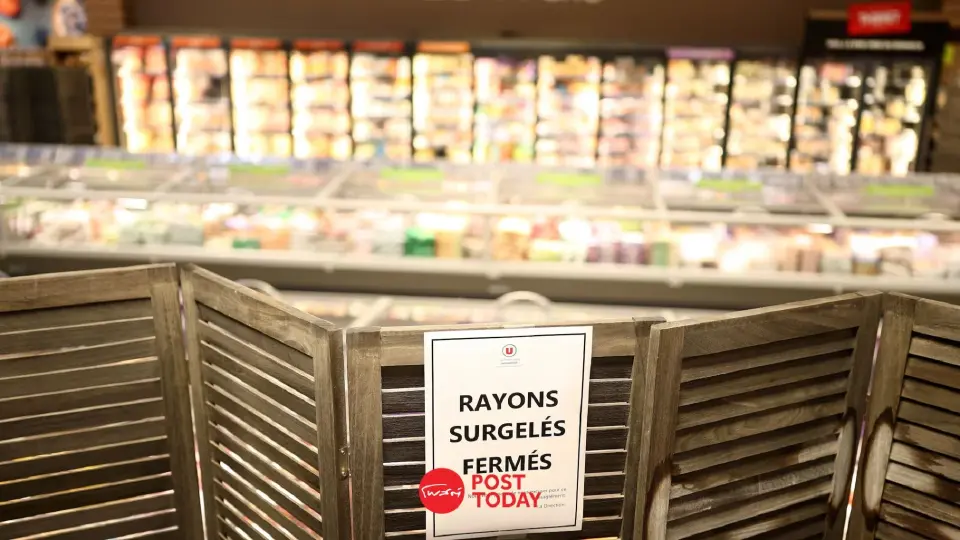
เกิดเหตุโจมตีทางไซเบอร์ครั้งใหญ่ในฝรั่งเศส หลังแฮกเกอร์เจาะระบบควบคุมตู้เย็นและตู้แช่แข็งของซูเปอร์มาร์เก็ตหลายร้อยแห่ง ทำให้อุณหภูมิพุ่งสูงถึง 50 องศาเซลเซียสในช่วงกลางคืน ส่งผลให้อาหารเน่าเสียและเกิดไฟไหม้หลายจุด
สำนักงานอัยการกรุงปารีสระบุเมื่อวันจันทร์ว่า การโจมตีส่งผลกระทบต่อตู้แช่เย็นที่เชื่อมต่อระบบอินเทอร์เน็ตของผู้ค้าปลีกรายใหญ่หลายแห่งทั่วประเทศ ขณะที่นายกรัฐมนตรีเซบาสเตียง เลอกอร์นู สั่งให้สำนักงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติฝรั่งเศส (ANSSI) สืบสวนเหตุการณ์ดังกล่าว
ทางการฝรั่งเศสยังประสานงานกับหน่วยงานในยุโรปเพื่อประเมินว่าประเทศอื่นได้รับผลกระทบด้วยหรือไม่ รวมถึงตรวจสอบความเสี่ยงต่อบริษัทฝรั่งเศสรายอื่น
Felix Aime นักวิเคราะห์ข่าวกรองภัยคุกคามไซเบอร์อาวุโสจาก Sekoia Threat Detection and Research ระบุว่า สเปน โปรตุเกส โปแลนด์ เยอรมนี และเบลเยียม ก็ได้รับผลกระทบเช่นกัน

อาหารเสียหายหลายร้อยสาขา คาดสูญเงินหลายสิบล้านยูโร
Carrefour เปิดเผยว่า ซูเปอร์มาร์เก็ต 80 แห่งได้รับผลกระทบ ส่วน Monoprix ซึ่งมีร้านประมาณ 490 แห่งในฝรั่งเศส ระบุว่าราว 5% ของสาขาถูกโจมตี
ด้าน Les Mousquetaires เจ้าของเครือข่าย Intermarche ระบุว่า ตู้แช่เย็นในร้านประมาณ 150 แห่งถูกปรับอุณหภูมิขึ้นถึง 50 องศาเซลเซียสต่อเนื่องนาน 6 ชั่วโมงในช่วงกลางคืน บริษัทต้องทิ้งอาหารทั้งหมดที่ได้รับผลกระทบเพื่อป้องกันความเสี่ยงด้านสุขภาพ
ผู้เห็นเหตุการณ์ในกรุงปารีสเล่าว่า พนักงานซูเปอร์มาร์เก็ต Intermarche นำอาหารแช่แข็งที่ละลายแล้วจำนวนมากทิ้งลงในถังขยะขนาดใหญ่ โดยมีไอศกรีมที่ละลายไหลออกจากบรรจุภัณฑ์ที่แตกเสียหาย
ขณะที่ Dominique Schelcher ประธานเจ้าหน้าที่บริหารของเครือข่าย Cooperative U ระบุว่า ซูเปอร์มาร์เก็ตของบริษัทก็ตกเป็นเป้าหมายเช่นกัน พร้อมเตือนว่าการโจมตีอุปกรณ์ที่จำเป็นต่อการรักษาความสดของสินค้าและระบบจัดหาอาหารให้ประชาชนเป็นเหตุการณ์ร้ายแรงอย่างยิ่งและไม่เคยเกิดขึ้นมาก่อน
แม้ยังไม่มีการประเมินความเสียหายรวมของอุตสาหกรรม แต่ Thierry Cotillard ประธานเจ้าหน้าที่บริหารของ Intermarche ให้สัมภาษณ์กับสถานีโทรทัศน์ BFM TV ว่า เหตุการณ์ครั้งนี้อาจสร้างความเสียหายทั่วฝรั่งเศสรวมกันหลายสิบล้านยูโรภายในวันเดียว

พบช่องโหว่ซอฟต์แวร์ควบคุมตู้เย็น
เจ้าหน้าที่ใกล้ชิดนายกรัฐมนตรีฝรั่งเศสระบุว่า ANSSI ตรวจพบช่องโหว่ในซอฟต์แวร์ของ Danfoss บริษัทสัญชาติเดนมาร์กที่จัดหาระบบควบคุมความเย็น
Danfoss ยืนยันว่ารับทราบเหตุการณ์ในฝรั่งเศส ซึ่งส่งผลต่อระบบจัดการความเย็นบางส่วน โดยอุปกรณ์ที่ได้รับผลกระทบใช้เฟิร์มแวร์เวอร์ชันเก่าที่ไม่ได้รับการปรับปรุงให้เป็นปัจจุบัน บริษัทระบุว่าได้แนะนำลูกค้าให้ติดตั้งเฟิร์มแวร์เวอร์ชันล่าสุดที่ยังรองรับ และเปลี่ยนระบบรุ่นเก่าที่ล้าสมัย
ก่อนหน้านี้ เมื่อวันที่ 9 สิงหาคม บริษัทด้านความปลอดภัยไซเบอร์ Claroty เผยแพร่ผลวิจัยที่ระบุช่องโหว่ในอุปกรณ์ควบคุม Danfoss AK-SM 800A ซึ่งอาจเปิดทางให้ผู้โจมตีหลบเลี่ยงระบบยืนยันตัวตนและสั่งให้เครื่องที่ถูกเจาะระบบทำงานตามคำสั่งได้ ทั้งนี้ Danfoss ได้ออกอัปเดตเพื่อแก้ไขปัญหาดังกล่าวแล้ว
สมาคมผู้ค้าปลีกและผู้จัดจำหน่ายของฝรั่งเศสเรียกร้องให้ Danfoss เปิดเผยข้อมูลเกี่ยวกับเหตุการณ์อย่างโปร่งใส พร้อมระบุว่าร้านค้าที่ได้รับผลกระทบบางส่วนกลับมาเปิดดำเนินงานได้แล้ว
เนเธอร์แลนด์พบปัญหาไซเบอร์แยกต่างหาก
ขณะเดียวกัน Ahold Delhaize บริษัทค้าปลีกซึ่งเป็นเจ้าของเครือข่ายซูเปอร์มาร์เก็ต Albert Heijn ในเนเธอร์แลนด์ และมีธุรกิจขนาดใหญ่ในสหรัฐฯ เปิดเผยว่ากำลังรับมือกับปัญหาความปลอดภัยในเครือข่ายของบริษัท และได้ปิดระบบบางส่วนเพื่อป้องกันความเสี่ยง
แอปพลิเคชันของ Albert Heijn แจ้งลูกค้าว่าไม่สามารถให้บริการจัดส่งสินค้าได้เนื่องจากเหตุการณ์ด้านความปลอดภัยไซเบอร์ แม้ร้านค้าทั่วไปยังเปิดให้บริการตามปกติ แต่เว็บไซต์ของเครือข่าย Stop & Shop, Giant, Hannaford และ Food Lion ในสหรัฐฯ ก็แสดงข้อความแจ้งว่าระบบเว็บไซต์หยุดให้บริการชั่วคราว
อย่างไรก็ตาม Ahold Delhaize ระบุว่ายังไม่มีเหตุผลให้เชื่อมโยงปัญหาของบริษัทกับการโจมตีซูเปอร์มาร์เก็ตในฝรั่งเศส และยังไม่ชัดเจนว่าธุรกิจส่วนอื่นได้รับผลกระทบด้วยหรือไม่
เหตุการณ์ดังกล่าวสะท้อนความเสี่ยงของระบบควบคุมอุปกรณ์ในห่วงโซ่อุปทานอาหารที่เชื่อมต่ออินเทอร์เน็ต โดยช่องโหว่ของระบบดิจิทัลเพียงจุดเดียวอาจสร้างความเสียหายต่อสินค้า การดำเนินงาน และความปลอดภัยของผู้บริโภคในวงกว้างได้