


มา Hack ระบบ ขององค์กรกันเถอะ
มีข้อเท็จจริงหนึ่งที่กล่าวไว้ว่ากว่า 80% ของคนในองค์กรเป็น Hacker ซึ่งหากจะพูดแบบนั้นคงจะไม่ถูกไปทั้งหมด แต่อาจจะหมายความได้ว่ากว่า 80% ของคนในองค์กรมีส่วนช่วยเหลือและเกี่ยวข้องกับ Hacker อย่างรู้และไม่รู้ตัว และรวมไปกระทั่งถึงช่องโหว่และช่องว่างของระบบงานต่างๆ นั้นไม่มีการรักษาความปลอดภัยที่ดีเพียงพอ ทำให้เกิดรูรั่วจากระบบงานขององค์กร และเป็นสาเหตุให้ข้อมูลรั่วไหลออกไปได้อย่างง่ายดาย โดยกว่า 70% ขององค์กรเหล่านั้นมักจะไม่รู้ตัว!!!
มีข้อเท็จจริงหนึ่งที่กล่าวไว้ว่ากว่า 80% ของคนในองค์กรเป็น Hacker ซึ่งหากจะพูดแบบนั้นคงจะไม่ถูกไปทั้งหมด แต่อาจจะหมายความได้ว่ากว่า 80% ของคนในองค์กรมีส่วนช่วยเหลือและเกี่ยวข้องกับ Hacker อย่างรู้และไม่รู้ตัว และรวมไปกระทั่งถึงช่องโหว่และช่องว่างของระบบงานต่างๆ นั้นไม่มีการรักษาความปลอดภัยที่ดีเพียงพอ ทำให้เกิดรูรั่วจากระบบงานขององค์กร และเป็นสาเหตุให้ข้อมูลรั่วไหลออกไปได้อย่างง่ายดาย โดยกว่า 70% ขององค์กรเหล่านั้นมักจะไม่รู้ตัว!!!
การทดสอบความแข็งแรงของระบบการรักษาความปลอดภัย หรือเรียกสั้นๆ ว่า การทดสอบการเจาะระบบ (Penetration Test) จึงได้ถูกนำมาใช้เป็นช่องทางในการหารูรั่วที่เกิดจากพฤติกรรมความเสี่ยงที่เกิดจากตัวบุคคล ตลอดไปจนถึงระบบต่างๆ ที่อยู่ในองค์กรว่ามีความแข็งแรงและปลอดภัยเพียงพอในการให้บริการ
รวมไปกระทั่งถึงความจำเป็นในการสร้างมาตรฐาน (Regulation and Compliance) ในหลายๆ ภาคอุตสาหกรรมที่มีเงื่อนไขของความปลอดภัยแตกต่างกัน ซึ่งจะทำให้องค์กรสามารถรับรู้ปัญหาที่อาจจะส่งผลกระทบรุนแรงต่อภาคธุรกิจ และทำการป้องกันได้ทันท่วงที ไม่มีผลกระทบต่อชื่อเสียงขององค์กรหรือบริการที่มีอยู่
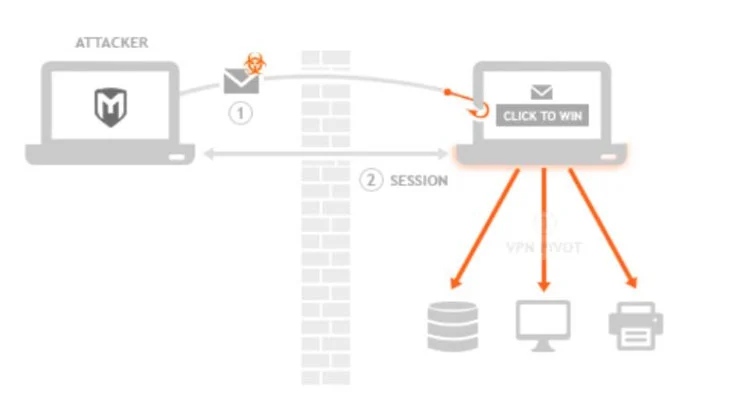
การทำ Penetration Test หรือเรียกย่อได้อีกว่า Pen Test (PT) หรือหลายๆ คนจะเรียกว่าการ Hack ก็ได้ ถือว่าเป็นการทดสอบการเจาะระบบโดยใช้เทคนิค แนวคิด กระบวนการแบบเดียวกันกับ Hacker เพื่อทำการทดสอบและวิเคราะห์ว่าระบบมีช่องโหว่หรือจุดอ่อนอะไรอยู่บ้าง
โดยหลักๆ จะประเมินโดยแบ่งออกเป็น 3 ส่วนหลักๆ คือ Network, Security และ Application ไปจนถึงบางกระบวนการอาจจะทำการ Scan ในระดับ Source Code ของตัวระบบ ทำให้ไม่เพียงแต่ผู้ดูแลระบบเท่านั้นที่จะรู้ว่าระบบของตนเองมีช่องโหว่อย่างไร แต่จะรวมไปถึงนักพัฒนาระบบ หรือโปรแกรมเมอร์ที่จะรู้ได้ว่าโปรแกรมที่ตนเองเขียนขึ้นมานั้น ควรจะเขียนเพื่อให้มีช่องโหว่ได้น้อยที่สุดอย่างไรอีกด้วย
ผลลัพธ์หลักที่เห็นได้ชัดจากกระบวนการนี้คือ การลดความเสี่ยงให้กับองค์กร ซึ่งความเสี่ยงที่ว่านี้คือความเสี่ยงที่อาจจะเกิดขึ้นจากระบบหรือความประมาท และรู้เท่าไม่ถึงการณ์ของผู้ดูแลระบบ ซึ่งการทำ Pen Test นั้นจะช่วยให้ผู้ดูแลระบบสามารถรู้ถึงช่องโหว่ที่มีในระบบ ทำให้ผู้ดูแลระบบสามารถปิดช่องโหว่เหล่านั้นได้ทันการณ์ และในบางองค์กรก็ได้นำรายงานจากการทำ Pen Test ไปทำการสร้าง Security Baseline ให้กับองค์กร รวมไปถึงสามารถนำรายงานจากการเจาะช่องโหว่ไปทำการยื่นขอมาตรฐานอุตสาหกรรมในบางมาตรฐานได้ เช่น ISO27001 หรือ PCI/DSS เป็นต้น
ดังนั้น การ Hack ระบบขององค์กรไม่ได้เพียงแต่เป็นคำเท่ๆ ที่หยิบยกขึ้นมาใช้งาน หากแต่เราลองพยายามมองไปรอบๆ องค์กรดูจริงๆ ก็จะเห็นได้ว่าในแต่ละองค์กรมีระบบอยู่มากกว่า 5 ระบบเป็นอย่างน้อย นั่นแปลว่าหากแต่ละระบบมีช่องโหว่ระบบละ 2 ช่องโหว่ จะเท่ากับระบบขององค์กรมีประตูที่เปิดเชื้อเชิญให้ผู้ไม่หวังดีเข้ามาดูข้อมูลในองค์กรได้ถึง 10 ประตู และยิ่งหากนับรวมกับผู้ใช้งานในองค์กรเองแล้วที่แต่ละการใช้งานของเครื่องคอมพิวเตอร์ มือถือ และอุปกรณ์พกพาต่างๆ ก็เป็นช่องให้พวก Hacker สามารถเข้าถึงข้อมูลขององค์กรได้ทั้งนั้น




