

ศูนย์ฯ สิริกิติ์ คว้ามาตรฐาน ISO 27001 แห่งแรกในอาเซียน พร้อมรับงานประชุม IMF
ศูนย์ฯ สิริกิติ์ คว้ามาตรฐานความปลอดภัยข้อมูล ISO/IEC 27001:2022 แห่งแรกในอาเซียน ชูความพร้อมระบบไอทีเต็มรูปแบบ เตรียมรับงานระดับโลก IMF-World Bank ปี 2569
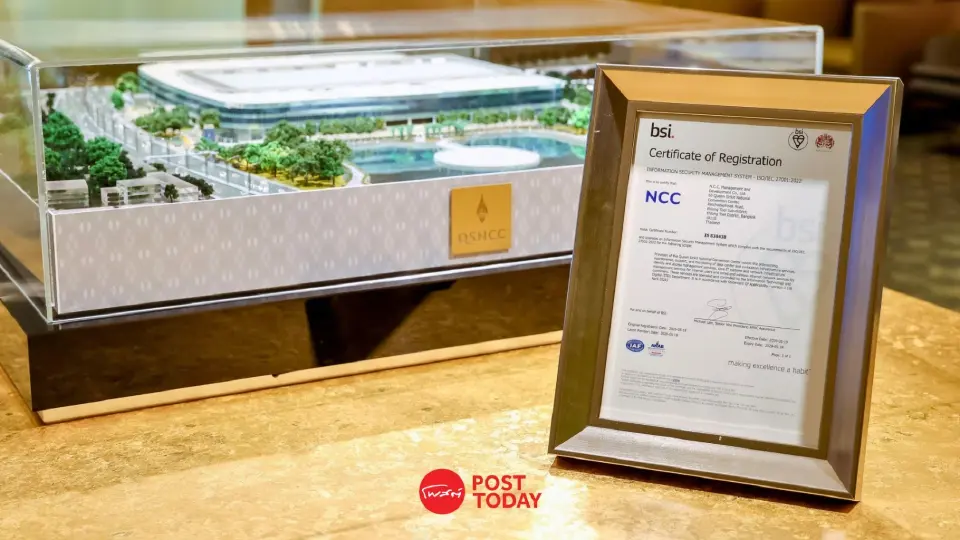
ศูนย์การประชุมแห่งชาติสิริกิติ์ (QSNCC) สร้างประวัติศาสตร์เป็นศูนย์ประชุมแห่งแรกในอาเซียน ที่ได้รับการรับรองมาตรฐานความปลอดภัยด้านข้อมูล ISO/IEC 27001:2022 ยกระดับระบบไอทีเพื่อป้องกันข้อมูลรั่วไหล พร้อมสำหรับการจัดงานระดับโลกอย่างการประชุม IMF-World Bank ในปี 2569

ศูนย์การประชุมแห่งชาติสิริกิติ์ ผ่านการประเมินและได้รับการรับรองมาตรฐานสากลด้านระบบการจัดการความปลอดภัยของข้อมูล (Information Security Management System: ISMS) หรือ ISO/IEC 27001:2022 โดยถือเป็นศูนย์การประชุมแห่งแรกในภูมิภาคอาเซียนที่คว้ามาตรฐานนี้ สะท้อนความพร้อมด้านโครงสร้างพื้นฐานไอทีขั้นสูง
การรับรองมาตรฐานครั้งนี้ผ่านการประเมินอย่างเข้มงวดโดย บริษัท บีเอสไอ กรุ๊ป (ประเทศไทย) จำกัด ซึ่งเป็นหน่วยงานผู้เชี่ยวชาญระดับสากล โดยมุ่งเน้นการปกป้องข้อมูลอย่างเป็นระบบ ครอบคลุม 3 องค์ประกอบหลัก (CIA Triad) ได้แก่
- Confidentiality (การรักษาความลับ): การเข้าถึงข้อมูลต้องได้รับอนุญาตเท่านั้น ป้องกันข้อมูลรั่วไหล
- Integrity (ความถูกต้องครบถ้วน): ข้อมูลต้องมีความน่าเชื่อถือ ไม่ถูกดัดแปลงแก้ไข
- Availability (ความพร้อมใช้งาน): ระบบและบริการต้องเสถียรและพร้อมให้บริการผู้จัดงานตลอดเวลา
สำหรับศูนย์ฯ สิริกิติ์ มาตรฐานนี้ครอบคลุมตั้งแต่การดูแลศูนย์ข้อมูล (Data Center) ระบบไอทีหลัก การจัดการสิทธิ์เข้าถึงข้อมูล ไปจนถึงโครงข่ายอินเทอร์เน็ตทั้งระบบมีสายและไร้สายที่ให้บริการแก่ลูกค้า

"การที่ศูนย์ฯ สิริกิติ์ เป็นศูนย์การประชุมแห่งแรกในอาเซียน ที่ได้รับการรับรอง ISO/IEC 27001:2022 เป็นเครื่องยืนยันถึงความพร้อมของระบบหลังบ้าน เพราะปัจจุบันงานประชุมระดับนานาชาติต้องอาศัยระบบไอทีและเครือข่ายที่เสถียร การจัดการความปลอดภัยข้อมูลจึงไม่ใช่แค่การป้องกันข้อมูลรั่วไหล แต่คือการทำให้ระบบพร้อมใช้งานอย่างต่อเนื่อง" — สุรพล อุทินทุ ประธานเจ้าหน้าที่บริหาร ศูนย์การประชุมแห่งชาติสิริกิติ์
นายสุรพล เน้นย้ำว่า การยกระดับระบบไอทีต้องอาศัยการทำงานร่วมกันอย่างเป็นระบบ ทั้งบุคลากร กระบวนการ เทคโนโลยี และโครงสร้างพื้นฐาน เพื่อรองรับองค์กรขนาดใหญ่ที่ต้องการการดูแลข้อมูลอย่างรัดกุม
เตรียมพร้อมสูงสุดสู่งาน IMF-World Bank 2569
การได้รับการรับรอง ISO/IEC 27001:2022 ถือเป็นกลไกสำคัญในการเตรียมความพร้อมระดับสูงสุด สำหรับการเป็นเจ้าภาพจัดงานระดับโลก
โดยเฉพาะ การประชุมประจำปีสภาผู้ว่าการกองทุนการเงินระหว่างประเทศและกลุ่มธนาคารโลก ปี 2569 (2026 IMF-World Bank Group Annual Meetings) ซึ่งจะจัดขึ้นระหว่างวันที่ 12–18 ตุลาคม 2569
งานสเกลระดับโลกเช่นนี้ ต้องการเครือข่ายอินเทอร์เน็ตและระบบไอทีที่มีเสถียรภาพและความปลอดภัยขั้นสูงสุด เพื่อสนับสนุนการดำเนินงานและผู้เข้าร่วมงานระดับผู้นำจากทั่วโลก

สรุปมาตรฐาน ISO ที่ศูนย์ฯ สิริกิติ์ ได้รับการรับรอง
นอกเหนือจากด้านความปลอดภัยของข้อมูลแล้ว ศูนย์ฯ สิริกิติ์ ยังให้ความสำคัญกับการยกระดับการดำเนินงานในทุกมิติ โดยได้รับการรับรองมาตรฐานสากลอื่นๆ ดังนี้
|
มาตรฐานสากล |
ด้านที่ได้รับการรับรอง |
|
ISO/IEC 27001:2022 |
ระบบการจัดการความปลอดภัยของข้อมูล (ISMS) |
|
ISO 9001 |
ระบบบริหารงานคุณภาพ |
|
ISO 22000 |
ระบบการจัดการความปลอดภัยของอาหาร |
|
ISO 20121 |
ระบบการจัดการงานอีเวนต์อย่างยั่งยืน |
|
ISO 14064-1 (CFO) |
การวัด รายงาน และทวนสอบคาร์บอนฟุตพริ้นท์องค์กร |