
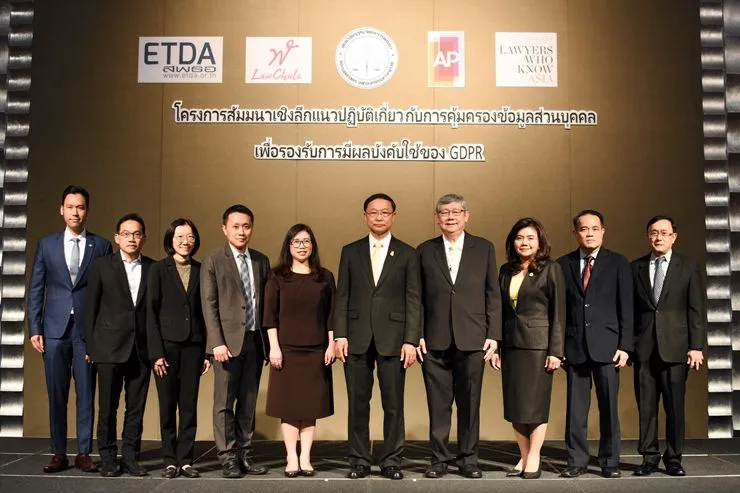


นิติจุฬาฯจัดสัมมนาคุ้มครองข้อมูลส่วนบุคคล
นิติจุฬาฯ จัดสัมมนาแนวปฏิบัติเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล เพื่อรองรับการมีผลบังคับใช้ของ GDPR
นิติจุฬาฯ จัดสัมมนาแนวปฏิบัติเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคล เพื่อรองรับการมีผลบังคับใช้ของ GDPR
ดร.พิเชฐ ดุรงคเวโรจน์ รมว.ดิจิทัลเพื่อเศรษฐกิจและสังคม เป็นประธานเปิดงานและปาฐกถาพิเศษ โครงการสัมมนาเชิงลึกเรื่อง "แนวปฏิบัติเกี่ยวกับการคุ้มครองข้อมูลส่วนบุคคลเพื่อรองรับการมีผลบังคับใช้ของ GDPR" จัดโดย ศูนย์วิจัยกฎหมายและการพัฒนา คณะนิติศาสตร์ จุฬาลงกรณ์มหาวิทยาลัย ณ โรงแรมอินเตอร์คอนติเนนตัล กรุงเทพฯ
ดร.พิเชฐ กล่าวว่า การคุ้มครองข้อมูลส่วนบุคคลไม่ใช่เรื่องใหม่ เพราะมีพัฒนาการมากมายทั้งในกฎหมายต่างประเทศและข้อตกลงระหว่างประเทศ โดยพัฒนาการขั้นล่าสุด ได้แก่ สหภาพยุโรปได้ประกาศใช้ GDPR (EU General Data Protection Regulation) ซึ่งเป็นการแก้ไขปรับปรุงหลักการคุ้มครองข้อมูลส่วนบุคคลฉบับเก่า ให้มีผลบังคับใช้ตั้งแต่วันที่ 25 พ.ค. 2561 ที่ผ่านมา
ทั้งนี้ รัฐบาลได้เร่งรัดดำเนินการตามนโยบายดิจิทัล โดยได้ผลักดันร่างพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลฯ ซึ่งได้รับความเห็นชอบจากครม.แล้ว และกำลังอยู่ในกระบวนการนิติบัญญัติตามขั้นตอนที่อาจต้องใช้เวลาอีกประมาณ 6-7 เดือน ดังนั้น จุฬาฯ ซึ่งเป็นหน่วยงานด้านการศึกษาและมีภารกิจในการให้ความรู้แก่ประชาชนได้ร่วมกันกับภาคเอกชน ริเริ่มในเรื่องนี้จึงเป็นนิมิตหมายที่ดี ทันต่อสถานการณ์
ผศ.ดร.ปิยะบุตร บุญอร่ามเรือง ที่ปรึกษา รมว.ดิจิทัลเพื่อเศรษฐกิจและสังคม และอาจารย์ประจำคณะนิติศาสตร์ จุฬาฯ กล่าวว่า ปัจจุบันคนไทยใช้สื่อสังคมออนไลน์ และบริการทางอินเทอร์เน็ตต่างๆ เป็นอันดับต้นๆ ของโลก แต่มาตรการด้านความมั่นคงปลอดภัยทางไซเบอร์ถือว่าไม่สู้ดี ที่ผ่านมาประเทศไทยตกเป็นข่าวถึงความไม่ปลอดภัยทางไซเบอร์ที่อื้อฉาว เช่น กรณีมหาวิทยาลัยธรรมศาสตร์ถูกใช้เป็นฐานการโจรกรรมข้อมูลจากบริษัท Sony Pictures กรณี ATM 21 แห่งของธนาคารออมสินถูกโจมตีด้วยมัลแวร์และขโมยเงินไป 12 ล้านบาท เป็นต้น
อย่างไรก็ตาม สาระสำคัญของการประกาศใช้ GDPR โดยสหภาพยุโรป ซึ่งเป็นการแก้ไขปรับปรุงหลักการคุ้มครองข้อมูลส่วนบุคคลฉบับเก่าให้มีผลบังคับใช้ตั้งแต่วันที่ 25 พฤษภาคม 2561 ที่ผ่านมา สรุปได้ดังนี้1.กำหนดการใช้อำนาจนอกอาณาเขต 2. บทลงโทษสูงขึ้น 3.การขอความยินยอมจากเจ้าของข้อมูลต้องชัดเจนและชัดแจ้ง 4.การแจ้งเตือนเมื่อเกิดเหตุข้อมูลรั่ว 5.ขอบเขตสิทธิของเจ้าของข้อมูล 6.สิทธิในการโอนข้อมูลไปยังผู้ประกอบการอื่น และ 7.สิทธิที่จะถูกลืม เจ้าของข้อมูลสามารถขอให้หน่วยงานควบคุมข้อมูลลบข้อมูลของตัวเองออกได้
สำหรับ ประเทศที่ไม่ได้เป็นสมาชิกสหภาพยุโรป หากจะทำการติดต่อรับ-ส่งข้อมูลกับบุคคลของประเทศสมาชิก ก็ต้องมีมาตรการคุ้มครองข้อมูลส่วนบุคคลที่เหมาะสมเพียงพอเช่นกัน เป็นเหตุให้ผู้ประกอบการไทยต้องปรับตัว เพื่อรองรับมาตรฐานการคุ้มครองข้อมูลส่วนบุคคลดังกล่าวในขณะที่องค์กรเอกชนทั้งหลายต่างได้รับผลกระทบจากการบังคับใช้ GDPR และมีความกังวลต่อการดำเนินการจัดการข้อมูลในความครอบครองของตน เพื่อให้เป็นไปตามหลักเกณฑ์ดังกล่าว โดยเฉพาะอย่างยิ่งองค์กรที่กระทำผิดอาจต้องจ่ายค่าปรับสูงถึงอัตราร้อยละ 4 ของผลประกอบการรายได้ทั่วโลก โดยค่าปรับสูงสุดคิดเป็นมูลค่าถึง 20 ล้านยูโร




