
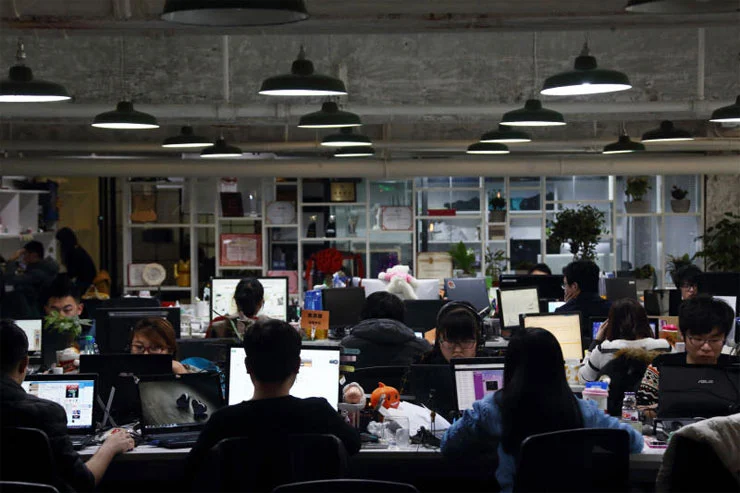


Co-working space กับภัยคุกคามที่ไม่ควรมองข้าม
ปัจจุบันโมเดลการทำงานใหม่เป็นกระแสที่ได้รับความนิยมอย่างมากจากผู้ประกอบการเกิดใหม่ (สตาร์ทอัพ)
โดย...ฟอร์ติเน็ต อินเตอร์เนชั่นแนล อิงค์
ปัจจุบันโมเดลการทำงานใหม่เป็นกระแสที่ได้รับความนิยมอย่างมากจากผู้ประกอบการเกิดใหม่ (สตาร์ทอัพ) และกลุ่มคนที่พัฒนาต่อยอดนวัตกรรมขึ้นมา (เมกเกอร์) ที่ต้องการพัฒนาธุรกิจ ผลิตภัณฑ์ และบริการที่ตนสนใจให้เกิดอย่างรวดเร็ว แต่ต้องการลงทุนเริ่มต้นต่ำเพื่อให้สามารถบรรลุวัตถุประสงค์ที่ตั้งไว้ กลุ่มคนเหล่านี้จึงต้องการสถานที่ทำงานแบบที่เรียกว่าสำนักงานแบบแบ่งพื้นที่ให้ใช้งาน หรือที่เรียกว่า Co-working space
พีระพงศ์ จงวิบูลย์ ผู้อำนวยการขาย แห่งภูมิภาคอินโดจีน (ประเทศไทย เมียนมา ลาวกัมพูชาและเวียตนาม) ฟอร์ติเน็ต อินเตอร์เนชั่นแนล อิงค์ ผู้ให้บริการระบบรักษาความปลอดภัยในระบบเครือข่าย กล่าวว่า Co-working space เป็นสถานที่ทำงานของกลุ่มคนที่หลากหลาย กลุ่มคนขนาดเล็กที่ทุกกลุ่มจะเข้าใช้พื้นที่บริเวณเดียวกันและเข้าใช้เครือข่ายตามสายและไร้สายเดียวกัน ใช้ห้องประชุมเดียวกัน ใช้สตูดิโอถ่ายภาพเดียวกัน ซึ่งแล้วแต่ว่าสถานที่นั้นจะจัดบริการอะไรให้ได้บ้าง ในขณะที่แต่ละคนย่อมต้องการความปลอดภัยของข้อมูลของตัวเองไม่ให้รั่วไหลและต้องการประสิทธิภาพของเครือข่ายเพื่อให้ทำงานของตนได้อย่างรวดเร็ว
ในขณะที่เจ้าของสถานที่ย่อมต้องการความง่ายในการบริหารจัดการระบบความปลอดภัยเครือข่าย ซึ่งกลุ่มคนผู้ใช้งานจำเป็นต้องนำอุปกรณ์ไอทีของตนที่มีอยู่มาใช้ในที่ Co-working space จากเหตุผลนานาประการ อาทิ เป็นอุปกรณ์ไอทีที่ตนมีอยู่แล้ว หรือเป็นอุปกรณ์ที่ตนต้องการจะสร้างบริการให้หรือทดสอบการใช้งาน
ดังนั้น เมื่อกลุ่มคนทั้งหลายนำอุปกรณ์เข้ามาติดตั้งผ่านพารามิเตอร์ด้านความปลอดภัยและเข้าใช้งานในเครือข่ายได้แล้ว จะสามารถแพร่กระจายภัยในเครือข่ายได้ทันที เนื่องจากเครือข่ายภายในนั้นมักมองว่า
เป็นบริเวณที่เชื่อถือได้ (Trusted zone) แต่ความเป็นจริงคือ ในปัจจุบันมีภัยคุกคามเครือข่ายเกิดขึ้นมากมายจากหลายทิศทางได้ตลอดเวลาหากไม่มีการจัดการที่ดีพอด้วยปัญหาดังนี้
1.คลาวด์คอมพิวติ้ง ได้เกิดขึ้นมาหลายปีแล้ว แต่ยังไม่มีพัฒนาการด้านศักยภาพที่จะเห็นว่ามีอะไรเข้ามาและออกไปจากคลาวด์มากนัก ดังนั้น ผู้ใช้งานต่างๆ จึงต้องพึ่งพาผู้ให้บริการว่าจะให้บริการที่ปลอดภัย แต่ความเชื่อนี้ใช้ไม่ได้กับธุรกิจประเภท B2B อาทิเจ้าของสถานที่ Co-working space นี้ที่จะต้องรับผิดชอบด้านความปลอดภัยเครือข่ายให้กับลูกค้าของตนเอง ดังนั้น ถ้าเจ้าของสถานที่ไม่สามารถจะ “เห็น” ว่ามีอะไรเข้ามาและออกไปจากเครือข่ายของตน อาจจะแก้สถานการณ์ไม่ทัน
2.พฤติกรรมการใช้อุปกรณ์ไอทีส่วนตัว มาใช้ในที่ Co-working space ล้วนนำภัยเข้ามาในเครือข่ายได้ เนื่องจากเจ้าของสถานที่มักจะเชื่อว่าแล็ปท็อป โทรศัพท์และอุปกรณ์แอกเซสพอยต์ปลอดภัยจึงมักจะติดตั้งอยู่ในส่วนที่ฝ่ายแอดมินเครือข่ายอาจมีความสามารถควบคุมได้น้อย ขณะที่มีแนวโน้มที่จำนวนอุปกรณ์ที่นำมาใช้ใน Co-working space จะมีความหลากหลายประเภทมากยิ่งขึ้น
3.โลกของการใช้อุปกรณ์เสมือน (Virtualization) ทำให้การตรวจเช็กความปลอดภัยและกำจัดภัยเป็นไปอย่างยากมากขึ้น เนื่องจากมีโหลดการใช้งานและการเปลี่ยนแปลงในสิ่งแวดล้อมเสมือนที่แตกต่างกันอยู่ตลอดเวลา ตัวโค้ดที่เป็นภัยอาจแพร่กระจายแฝงไปอยู่ในส่วนเครือข่ายที่คาดไม่ถึงได้ การควบคุมความปลอดภัยเองอาจเปลี่ยนแปลงไม่ฉับไวเท่ากับการทำงานของตัวอุปกรณ์เสมือนเอง ดังนั้น ทางแก้ไขคือระบบควบคุมความปลอดภัยต้องทำงานเข้ากับและร่วมกับสิ่งแวดล้อมเสมือนได้อย่างลึกและรวดเร็ว
4.ความพยายามในการป้องกันเครือข่ายที่ครบถ้วนมักใช้ส่วนประกอบมากมาย จึงทำให้เกิดความซับซ้อน เช่น การใช้ Patchwork ที่ให้เกิดความซับซ้อนในการปฏิบัติงานทำให้รอบการอัพเกรดไม่สมบูรณ์เนื่องจากมีความเข้ากันไม่ได้ของอุปกรณ์นานาชนิดในเครือข่ายจึงทำให้เกิดจุดโหว่ของเครือข่ายอยู่สิ่งที่สำคัญที่สุด คือ การทำงานต่างๆ ทำให้ประสิทธิภาพการทำงานของเครือข่ายต่ำลง ซึ่งสวนทางกับความต้องการด้านธุรกิจที่ต้องการความเร็วและประสิทธิภาพ
ดังนั้น Co-working space ควรหาอุปกรณ์ที่ช่วยบริหารการใช้งานอุปกรณ์ไอทีส่วนตัวและเป็นอุปกรณ์ที่ช่วยควบคุมการเข้าใช้งานเครือข่ายได้ รวมถึงช่วยบังคับใช้นโยบายขององค์กรได้อย่างเข็มแข็ง และในสิ่งแวดล้อมเสมือนนั้นตัวโฮสต์เสมือนควรมีความปลอดภัยเหมือนกับเป็นอุปกรณ์จริงและดีที่สุด
ด้านการจัดการเครือข่ายของ Co-working space หรือองค์กรทั่วไปมักติดตั้งไฟร์วอลล์ที่บริเวณขอบเครือข่ายเพื่อป้องกันภัย แต่จะเห็นว่าไฟร์วอลล์ดังกล่าวจะไม่เพียงพอในการแก้ไขปัญหาต่างๆ ข้างต้น ดังนั้นสถานที่หรือองค์กรจึงต้องการไฟร์วอลล์ประเภท Internal Segmentation Firewall (ISFW) ติดตั้งตามจุดต่างๆ ในเครือข่ายตน เพื่อรองรับการใช้งานที่หลากหลายนี้ซึ่ง ISFW จะช่วยให้ Co-working space หรือองค์กรทั่วไปนั้นมีศักยภาพดังต่อไปนี้
1.จากการใช้งาน Application Control หรือ FortiView ร่วมกับบริการ FortiGuard องค์กรจะมีศักยภาพในการเห็นว่าเกิดอะไรขึ้นในเครือข่ายของตนบ้าง รวมถึงโปรไฟล์ของผู้เข้าใช้งาน ประเภทของอุปกรณ์ที่แต่ละคนใช้
2.มีคุณสมบัติด้านการควบคุม จะช่วยจัดการ User authentication, traffic shaping high speed security policies, control user access ได้อย่างง่ายทำให้การใช้งานเครือข่ายรวมมีความปลอดภัยมากขึ้น
3.ช่วยแก้สถานการณ์ได้ทัน บรรเทาความเสียหาย และสร้างประสิทธิภาพของเครือข่ายที่ใช้รวมกัน ที่สามารถป้องกันภัยคุกคามสมัยใหม่จากภายในเครือข่ายไปถึงนอกเครือข่าย
จากคุณสมบัติดังกล่าวจึงทำให้สถานที่Co-working space หรือองค์กรทุกขนาดสามารถให้บริการเครือข่ายภายในด้วยความเร็วระดับมัลติกิกะบิต (Multi-gigabit speed) แก่ลูกค้าและพนักงานของตนได้ซึ่งแน่นอนว่าเป็นการส่งเสริมธุรกิจให้ดำเนินอย่างรวดเร็วตรงตามวัตถุประสงค์ของเจ้าของกิจการและผู้บริหารเพื่อความปลอดภัยที่ควรใส่ใจ




