
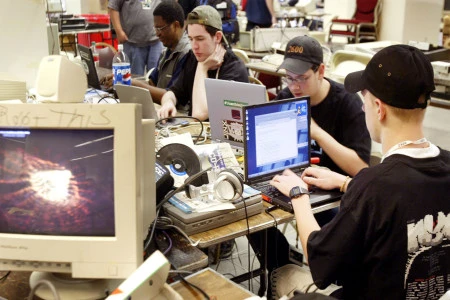


สหรัฐงัด"โจรสู้โจร"ป้องข้อมูลลับ
สหรัฐจ้างแฮกเกอร์เข้าทำงานในสภาความมั่นคงแห่งชาติหวังใช้เป็นกำลังพลต่อต้านการก่อการร้ายในโลกไซเบอร์
สหรัฐจ้างแฮกเกอร์เข้าทำงานในสภาความมั่นคงแห่งชาติหวังใช้เป็นกำลังพลต่อต้านการก่อการร้ายในโลกไซเบอร์
โดย...ทีมข่าวต่างประเทศ
กฎเหล็ก 3 ข้อที่ผู้เข้าร่วม “เดฟคอน” งานประชุมของเหล่าแฮกเกอร์ฝีมือฉกาจระดับแถวหน้าของสหรัฐ ซึ่งจัดขึ้นที่ลาสเวกัสทุกปีต้องปฏิบัติตามก็คือ “ห้ามลงทะเบียน” “ห้ามเปิดเผยชื่อจริง” และ “ห้ามใช้บัตรเครดิต”
เป็นกฎสามัญ 3 ข้อที่เข้าใจได้ง่าย เพื่อความปลอดภัยและรักษาความลับสำหรับอาชีพที่ทำงานหมิ่นเหม่ท้าทายกฎหมายอยู่เสมอ
แม้ว่า เดฟคอน จะเป็นมหกรรมที่เคยถูกรุมกระหน่ำโจมตีอย่างหนักว่าเป็นแหล่งมั่วสุมของบรรดาอาชญากรไซเบอร์ ตลอดจนส่งเสริมพฤติกรรมที่ผิดศีลธรรม ทว่าเดฟคอนในวันนี้กำลังกลายเป็นแหล่งเกณฑ์พลแห่งใหม่ของสภาความมั่นคงแห่งชาติสหรัฐ (NSA) หน่วยงานข่าวกรองชื่อดัง เพื่อทำสงครามต่อต้านการก่อการร้ายรูปแบบใหม่ที่เรียกว่า “การก่อการร้ายในโลกไซเบอร์”

ทั้งนี้ นับวันภัยคุกคามในโลกไซเบอร์ยิ่งทวีความรุนแรงขึ้นทุกวัน โดยแมคอาฟี บริษัทรักษาความปลอดภัยคอมพิวเตอร์ชั้นนำ เปิดเผยว่า ในช่วงไม่กี่เดือนที่ผ่านมา มีเหยื่อจากการถูกล้วงข้อมูลกว่า 72 รายทั่วโลก
ทั้งนี้ ก็ดูไม่ใช่เรื่องแปลกอะไร เพราะเป็นอันรู้กันดีอยู่แล้วว่า การล้วงข้อมูล หรือการแฮกนั้นเกิดขึ้นได้บ่อยในโลกไซเบอร์ แต่สิ่งที่น่าวิตกยิ่งกว่าก็คือ เหยื่อของการจารกรรมข้อมูลล้วนแต่เป็นองค์กรระหว่างประเทศ รัฐบาล และบริษัทชื่อดังทั่วโลก ซึ่งในจำนวนนี้รวมถึงกระทรวงกลาโหมสหรัฐ (เพนตากอน) ที่ล่าสุดเพิ่งจะโดนมือดีหาญกล้าล้วงคองูเห่าเข้าจารกรรมข้อมูลถึง 2.4 หมื่นไฟล์ เมื่อเดือน มี.ค.ที่ผ่านมา
การจารกรรมที่เหยียบจมูกหน่วยงานความมั่นคงของชาติเช่นนี้ ส่งผลให้หลายฝ่ายกังวลว่า ข้อมูลที่โดนขโมยไปซึ่งส่วนใหญ่เป็นข้อมูลด้านความมั่นคงจะตกไปอยู่ในมือของกลุ่มก่อการร้าย
นอกจากนี้ ไม่เพียงแต่หน่วยงานด้านความมั่นคง หรือทางทหารเท่านั้นที่เจอดี สถาบันการเงินชั้นนำของโลกอย่างกองทุนเงินระหว่างประเทศ (ไอเอ็มเอฟ) ก็เพิ่งจะถูกเจาะข้อมูลด้านการเงินของประเทศสมาชิก 187 ประเทศ เมื่อเดือน มี.ค.ที่|ผ่านมา อีกทั้งยังมีเหตุกลุ่มแฮกเกอร์นิรนาม (Anonymous) เจาะข้อมูลบริษัทที่ปรึกษาด้านความมั่นคงของรัฐบาลสหรัฐ แล้วปล่อยรายชื่ออีเมลแอดเดรสทางทหารพร้อมทั้งรหัสผ่านจำนวนมากออกสู่ออนไลน์
เหตุการณ์ทั้งหมดนี้สะท้อนให้เห็นว่า รัฐบาลสหรัฐล้มเหลวอย่างสิ้นเชิงในการป้องกันประเทศจากแฮกเกอร์ ผู้ก่อการร้ายยุคใหม่ โดยมีสาเหตุหลักมาจากการขาดแคลนผู้เชี่ยวชาญด้านการป้องกันการเจาะฐานข้อมูล หรือแฮกเกอร์นั่นเอง
ปัญหาที่ว่าทำให้รัฐบาลไม่มีทางเลือกอื่นนอกจากที่จะงัดไม้ตาย เกณฑ์โจรมาสู้กับโจร หรือกล่าวอีกอย่างก็คือ หากต้องการเอาชนะแฮกเกอร์ต่างชาติที่หวังขโมยข้อมูลลับ สหรัฐก็ต้องหันไปพึ่งเซียนแฮกเกอร์ในบ้านเกิด
ภารกิจการเกณฑ์แฮกเกอร์เข้าสู่สภาความมั่นคงแห่งชาติจึงเริ่มต้นขึ้น
“ปัจจุบันเราไม่ได้ต้องการนักวิทยาศาสตร์ยอดอัจฉริยะ แต่เราต้องการแฮกเกอร์ฝีมือดี” ริชาร์ด จอร์จ ผู้อำนวยการฝ่ายเทคนิคของสภาความมั่นคงแห่งชาติ กล่าวโดยระบุเพิ่มเติมว่า สหรัฐต้องการแฮกเกอร์ที่เก่งที่สุดที่จะมาเป็นทหารคอยปกป้องข้อมูลของชาติ
สภาความมั่นคงแห่งชาติ มีบทบาททั้งเชิงรุกและรับในสงครามไซเบอร์ โดยจะทำหน้าที่คอยปกป้องเครือข่ายคอมพิวเตอร์ของประเทศ อีกทั้งยังสอดแนมศัตรูผ่านโลกไซเบอร์เพื่อติดตามการเคลื่อนไหวของกลุ่มก่อการร้ายที่อาจวางแผนโจมตีสหรัฐ โดยเอ็นเอสเอมีกำลังคนราว 3 หมื่นคน ซึ่งมากที่สุดในบรรดาหน่วยงานด้านข่าวกรองของสหรัฐ
เอ็นเอสเอจึงต้องการผู้เชี่ยวชาญด้านความมั่นคงทางไซเบอร์จำนวนมากเพื่อมาช่วยอัพเดต พัฒนา และทดสอบหาช่องโหว่ของระบบ ตลอดจนเฝ้าระวังสัญญาณอันตรายต่างๆ โดยทางสภาวางแผนที่จะรับบุคลากรกว่า 1,500 คนภายในปีนี้ ซึ่งส่วนใหญ่ก็จะเป็นแฮกเกอร์
อย่างไรก็ตาม เอ็นเอสเอก็ไม่ใช่หน่วยงานเดียวในสหรัฐที่กำลังสรรหาแฮกเกอร์ โดยกระทรวงกลาโหม กระทรวงความมั่นคงแห่งมาตุภูมิ องค์การบริหารการบินและอวกาศแห่งชาติ (นาซา) และองค์การรักษาความปลอดภัยแห่งชาติสหรัฐ ก็ล้วนแต่กำลังมุ่งหน้าไปยังงานเดฟคอนเพื่อเกณฑ์แฮกเกอร์ฝีมือดีเข้าองค์กรทั้งนั้น
แฮกเกอร์จึงกลายเป็นทรัพยากรบุคคลที่กำลังเป็นที่ต้องการอย่างมาก เพราะการโจมตีในโลกไซเบอร์เป็นภัยคุกคามที่อันตรายยิ่งกว่าภัยคุกคามจากการก่อการร้ายด้วยอาวุธนิวเคลียร์ เพราะการเจาะระบบล้วงข้อมูลสามารถทำได้จากทั่วทุกมุมโลก ส่งผลให้การป้องกันนั้นเป็นไปด้วยความยากลำบาก
แม้ว่าปัจจุบันจะมีแฮกเกอร์อยู่จำนวนมาก แต่ผู้เชี่ยวชาญก็มองว่าแฮกเกอร์ส่วนใหญ่นั้นไม่ได้มีพิษภัยอะไร เนื่องจากยังเป็นมือสมัครเล่นและขาดทักษะขั้นสูงในการเจาะระบบหน่วยงานภาครัฐ
ทว่าจำนวนแฮกเกอร์ที่เพิ่มขึ้นทุกปีก็เป็นปัญหาใหญ่ ที่สหรัฐไม่อาจมองข้ามได้เช่นเดียวกัน

“เราต้องคอยติดตามและเฝ้าระวังทุกคน โดยเฉพาะอย่างยิ่งอาชญากรคอมพิวเตอร์ที่แอบซ่อนอยู่ท่ามกลางแฮกเกอร์ทั่วไป” จอร์จ กล่าว
การเสาะหาคนร้ายท่ามกลางแฮกเกอร์ทั่วโลกนั้นเปรียบเสมือนการงมหาเข็มในกองเข็ม ซึ่งยากยิ่งกว่าการงมหาเข็มในมหาสมุทรหลายเท่า
“ปัญหาของเราคือ เราต้องแยกแยะระหว่างคนร้ายกับแฮกเกอร์ทั่วไปซึ่งทำได้ยากมาก เพราะคนร้ายมักแฝงตัวอยู่กับกลุ่มแฮกเกอร์ที่เป็นวัยรุ่นคึกคะนอง” จอร์จ กล่าว
แม้จะไม่ได้เปิดเผยว่า ประเทศใดบ้างที่เป็นผู้ต้องสงสัยเจาะข้อมูลหน่วยงานภาครัฐและองค์กรชื่อดังของโลก แต่หลายฝ่ายก็กำลังจับตามองจีนและรัสเซีย เนื่องจากเป็นสองประเทศที่มีแสนยานุภาพทางด้านสงครามทางเทคโนโลยี ประกอบกับเหยื่อของการเจาะฐานข้อมูลที่ผ่านมาล้วนแต่อยู่ในโลกตะวันตก ซึ่งยิ่งทำให้เชื่อได้ง่ายขึ้นว่าศัตรูนั้นมาจากเอเชีย
ทั้งนี้ หลายคนอาจสงสัยว่าแฮกเกอร์จะปรับตัวเข้ากับสภาพแวดล้อมของหน่วยงานภาครัฐได้อย่างไร ในเมื่อทั้งสองนั้นช่างแตกต่างกันราวฟ้ากับดิน เพราะในขณะที่องค์กรรัฐจะเคร่งกฎระเบียบและเป็นทางการ แฮกเกอร์ก็มักจะท้าทายอำนาจรัฐและแหกกฎระเบียบอยู่เสมอ
อย่างไรก็ตาม ผู้อำนวยการฝ่ายเทคนิคของสภาความมั่นคงแห่งชาติยืนยันว่า แฮกเกอร์จะไม่มีปัญหาใดๆ เลยในการปรับตัวเข้ากับเอ็นเอสเอ เพราะที่นี่ทุกคนมีเป้าหมายเดียวกันซึ่งคือ การทำหน้าที่เพื่อชาติ แต่ก็ยังมีเรื่องอุปนิสัยที่ต่างกันบ้าง ซึ่งได้กลายมาเป็นสีสันขององค์กร
“พนักงานใหม่มักจะทำให้ผมแปลกใจอยู่เสมอ เพราะสีผมของพวกเขาจะเปลี่ยนทุกสัปดาห์ และพวกเราไม่ค่อยชินกับสิ่งนี้เท่าไหร่นัก เพราะที่ผ่านมาเอ็นเอสเอมีแต่เด็กเรียน” จอร์จ กล่าว
เอ็นเอสเอขึ้นชื่อเรื่องนักคณิตศาสตร์และภาษาศาสตร์ที่เก่งที่สุดในวงการ
ทางด้าน เจฟฟ์ มอส แฮกเกอร์ผู้ก่อตั้งเดฟคอน ก็เห็นด้วยกับหน่วยงานข่าวกรองที่หันมาจ้างแฮกเกอร์ โดยเฉพาะอย่างยิ่งแฮกเกอร์ฝีมือดีจากงานเดฟคอน
“หน่วยงานเหล่านี้ต้องการคนที่มีทั้งทักษะในการแฮกข้อมูลและความคิดแบบแฮกเกอร์” มอส กล่าว พร้อมระบุว่า การหาแฮกเกอร์ฝีมือดีนั้นไม่ใช่เรื่องง่ายเลย เพราะเป็นแฮกเกอร์ไม่ใช่เรื่องที่จะไปเรียนได้ตามมหาวิทยาลัยแฮกเกอร์ ตลอดจนได้ปริญญาทางด้านการแฮกข้อมูล โดยคนที่จะเป็นแฮกเกอร์ได้ก็ต้องคิดให้ได้เหมือนแฮกเกอร์ เพราะฉะนั้นไม่ใช่ทุกคนที่จะทำอาชีพนี้ได้
อย่างไรก็ตาม มอส ซึ่งปัจจุบันเป็นที่ปรึกษาของกระทรวงความมั่นคงมาตุภูมิ (Department of Homeland Security) ก็มิวายเตือนว่า แฮกเกอร์นั้นมีอยู่หลายประเภท เช่น กลุ่ม “ไวต์แฮต” ซึ่งเป็นกลุ่มที่เน้นการป้องกันระบบคอมพิวเตอร์ หรือกลุ่ม “อาชญากรคอมพิวเตอร์” ซึ่งเป็นกลุ่มที่ใช้ความสามารถทางคอมพิวเตอร์ในทางที่ผิด
ทั้งนี้ ทางเอ็นเอสเอก็ต้องตรวจสอบประวัติของแฮกเกอร์แต่ละคนอย่างละเอียดก่อนที่จะรับเข้าทำงาน โดยแฮกเกอร์นั้นจะต้องผ่านเครื่องจับเท็จและไม่มีประวัติการเสพยาเสพติดในช่วง 1 ปีที่ผ่านมา
ทางเอ็นเอสเอก็มั่นใจว่าจะสามารถดึงดูดแฮกเกอร์เข้ามาทำงานได้จำนวนมากด้วยเทคโนโลยีล้ำสมัย งานที่ท้าทาย และการสร้างความรู้สึกภาคภูมิใจในการทำประโยชน์เพื่อประเทศชาติ
“เรามีบรรยากาศการทำงานและบุคลากรที่ดีเยี่ยม อีกทั้งเราต้องรับมือกับปัญหาที่เรียกได้ว่ายากที่สุดในโลก เราจึงต้องการความช่วยเหลือ ประเทศชาติต้องการความช่วยเหลือ” จอร์จ กล่าว
อย่างไรก็ตาม งานใหม่นี้ก็มาพร้อมเงื่อนไขสำคัญ นั่นคือการเป็นบุคคลนิรนามในสังคม
“คุณจะโด่งดังในที่ทำงานอย่างแน่นอนแต่ออกไปข้างนอกจะไม่มีใครรู้จักคุณเลย” จอร์จ กล่าว โดยแฮกเกอร์ของเอ็นเอสเอนั้นไม่มีสิทธิที่จะเปิดเผยรายละเอียดการทำงาน แต่จอร์จก็มองว่าสิ่งนี้ก็อาจเป็นข้อดีในการสร้างความสมดุลระหว่างชีวิตส่วนตัวกับชีวิตการทำงาน เพราะความพิเศษของงานนี้ก็คือ พนักงานแฮกเกอร์ของเอ็นเอสเอไม่ต้องเอางานกลับไปทำต่อที่บ้านโดยเด็ดขาด
“คงไม่มีบริษัทไหนกล้ารับประกันได้ขนาดนี้ได้” จอร์จ กล่าวสรุป




